Screening de AML para exchanges de criptoativos


O screening de AML confronta os clientes de uma instituição e os pagamentos deles com as listas que nomeiam partes sancionadas e de alto risco. Uma instituição licenciada faz isso para manter o dinheiro dessas partes fora das suas contas, e para provar que fez isso.
Para uma exchange de criptoativos ou uma corretora, provar isso é a parte cara: o trabalho começa no instante em que um nome coincide com uma lista. Quando a Autoridade de Conduta Financeira do Reino Unido (FCA) revisou os controles de sanções de mais de 150 instituições, apenas 44% encerravam um alerta de screening de nomes em até um dia útil , e mais de um quarto precisava de três a cinco dias, tempo suficiente para um cliente recém-designado sacar os recursos.
Este guia aborda as quatro checagens, os supervisores que as avaliam e três formas de executá-las, entre elas o back office integrado da B2BROKER.
Principais conclusões
- Hoje, o screening significa checagens de sanções, de pessoas expostas politicamente (PEP), de mídia negativa e de beneficiário final. O screening limitado a listas restritivas deixa três dessas lacunas abertas.
- Os supervisores avaliam um programa de AML pelo que ele detectou e pela rapidez com que os alertas foram encerrados.
- A conformidade regulatória muda conforme o modelo de negócio. Uma corretora de forex responde à lei de AML e ao Regulamento de Abuso de Mercado (MAR); uma exchange de criptoativos acrescenta as regras de prestador de serviços de ativos virtuais (VASP) e a Travel Rule; e um prime broker segue fazendo o screening das contrapartes muito depois do onboarding.
- Onboarding, monitoramento e escalonamento formam um único ciclo. As falhas acontecem na passagem de uma etapa para a seguinte.
- Desenvolver internamente, comprar uma solução pontual ou adotar uma plataforma integrada decide onde fica a sua evidência quando um regulador a pede.
O que é o screening de AML?
O screening de prevenção à lavagem de dinheiro (AML) confronta cada cliente, contraparte e pagamento que passam por uma instituição regulada com dados de sanções, de PEP e de mídia negativa, em busca de risco de lavagem de dinheiro e de financiamento do terrorismo.
O screening se repete enquanto a conta permanece aberta. Uma lista de sanções pode incluir um nome de um dia para o outro, e um trader de varejo de baixo risco pode virar parceiro de negócios de uma PEP um ano depois do onboarding.
Na União Europeia, o Regulamento de Prevenção à Lavagem de Dinheiro (AMLR) se aplica diretamente em todos os 27 Estados-membros a partir de 10 de julho de 2027 , em substituição às transposições nacionais que deixavam o mesmo cliente sujeito a checagens diferentes em países diferentes.
As checagens centrais do screening de AML
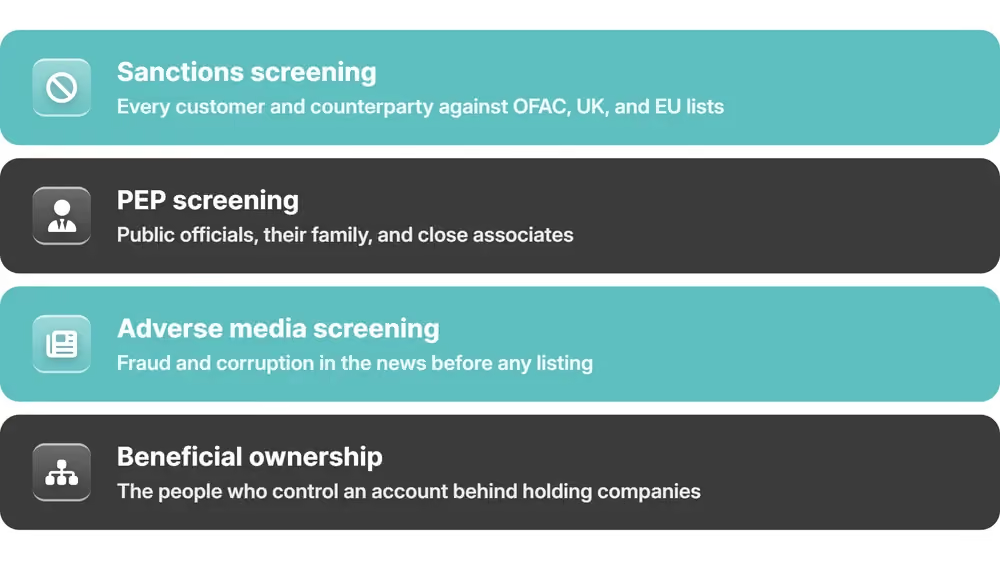
Cada uma das quatro checagens de um screening completo cobre um risco que as outras três tendem a deixar passar.
Screening de sanções
O screening de sanções compara o nome de cada cliente e de cada contraparte com listas oficiais, como a lista SDN do OFAC e a Lista de Sanções do Reino Unido, no onboarding e de novo a cada alteração de lista.
Apenas cerca de dois terços das instituições que a FCA analisou carregam uma atualização de lista em até um dia. Nos testes do próprio regulador, os sistemas de screening detectaram a parte sancionada em 90% dos alertas quando o nome coincidia exatamente, mas em 75% quando a grafia variava .
Screening de PEP
O screening de PEP identifica clientes que ocupam ou ocuparam recentemente uma função pública relevante, além dos familiares imediatos e dos estreitos colaboradores, e encaminha a conta à diligência reforçada (EDD).
Uma correspondência de PEP requer diligência proporcional: origem dos recursos e origem do patrimônio documentadas, um ciclo de revisão mais curto e o aval de um gestor sênior antes de a conta operar. Recusar a conta não é a exigência. Nesses dossiês, o que a FCA mais encontra é uma diligência feita, porém nunca registrada, e não resta nada para mostrar na revisão seguinte.
Checagens de mídia negativa e de beneficiário final
O screening de mídia negativa (adverse media) sinaliza um cliente citado em reportagens confiáveis sobre fraude, corrupção ou evasão de sanções. As checagens de beneficiário final encontram a pessoa que controla uma conta corporativa por trás das holdings. As duas identificam o risco antes de uma lista oficial chegar a ele.
Foi na titularidade que a FCA viu as instituições com mais dificuldade. Elas não conseguiam rastrear os proprietários nas camadas superiores de estruturas com vários níveis, nem ligar uma contraparte a uma pessoa designada quando o vínculo passava por um intermediário. Para um cliente corporativo, a checagem tem de chegar aos beneficiários finais por trás da entidade.
O cenário regulatório de AML hoje
Hoje, os dados dos alertas são a evidência com que o supervisor trabalha. Desde fevereiro de 2022, a própria FCA testa a calibração do screening das instituições, em confronto com os relatórios de crime financeiro que elas próprias enviam, e publica onde essa calibração falhou, até as formas de tratamento que empurravam uma correspondência para baixo do limiar de alerta.
A União Europeia centraliza a mesma expectativa num único supervisor. O primeiro documento de programação da Autoridade de Combate à Lavagem de Dinheiro (AMLA), publicado em fevereiro de 2026, vincula a nova autoridade a um conjunto único de regras de AML e supervisão convergente entre os Estados-membros até 2028. Para entregar isso, a autoridade cresce de 120 para 432 funcionários.
Quem precisa de screening de AML e por quê
Quem tem licença para operar como corretora de forex, exchange de criptoativos, prime broker ou fintech, e guarda ou movimenta dinheiro de clientes, é pessoa obrigada pela lei de AML do país da licença. Dali em diante, as instituições divergem quanto a quais checagens de AML executam, em quais relações e qual regulador avalia o resultado.
O rigor com que esse regulador cobra acompanha o ciclo do próprio país no Grupo de Ação Financeira Internacional (GAFI, o FATF), agora numa quinta rodada que avalia a efetividade na prática. Um país à espera da visita in loco, como o Reino Unido em junho de 2027, tende a apertar mais as instituições na reta final.
Corretoras de forex e a exposição à MiFID
Uma corretora de forex licenciada sob a MiFID faz o screening dos clientes no onboarding, nos termos da lei de AML. O Regulamento de Abuso de Mercado, por sua vez, mantém a corretora vigiando como os clientes negociam e comunicando ordens e transações suspeitas. A categorização de clientes da MiFID II alimenta esse monitoramento: uma contraparte elegível que faz hedge em grande volume e um cliente de varejo que opera alguns lotes deixam rastros diferentes.
A estratificação aparece como negociação comum num dossiê de KYC que, de resto, está limpo. Ela só vem à tona onde a vigilância e o screening leem o mesmo registro do cliente.
Exchanges de criptoativos e as obrigações de VASP
Uma exchange de criptoativos é uma prestadora de serviços de ativos virtuais pela Recomendação 15 do GAFI. Além das checagens que uma corretora de forex faz, ela faz screening de endereços de carteira e, pela Travel Rule, troca dados de originador e de beneficiário com o VASP da contraparte. Na União Europeia, esses dados seguem com toda transferência, em qualquer valor.
A legislação se espalhou mais rápido do que a supervisão. A atualização de julho de 2026 do GAFI conta 91 de 109 jurisdições pesquisadas com legislação da Travel Rule em vigor , acima dos 73% dos respondentes um ano antes, enquanto 60% dessas 91 ainda não tomaram uma única medida de supervisão sob ela.
O licenciamento transforma os controles em condição de acesso ao mercado. Hong Kong exige licença para emitir stablecoins referenciadas em moeda fiduciária desde 1º de agosto de 2025, com uma diretriz de AML/CFT anexa à licença. Poucas instituições conseguem uma. Em abril de 2026, o regulador concedeu duas licenças dentre 36 pedidos .
Prime brokers e mesas institucionais
A exposição de um prime broker atravessa cada instituição da sua cadeia de liquidação. Isso coloca contrapartes, custodiantes e provedores de liquidez sob screening durante toda a vigência de cada relação.
Aqui, a checagem que importa é quem é dono da contraparte e quem a controla. Nos casos examinados pela FCA, um vínculo situado dentro de um grupo societário bastou para esconder se a contraparte pertencia a uma pessoa designada. As instituições que se saíram bem na mesma revisão comparavam a atividade de cada contraparte com o modelo de negócio declarado no onboarding.
Como o screening de AML funciona
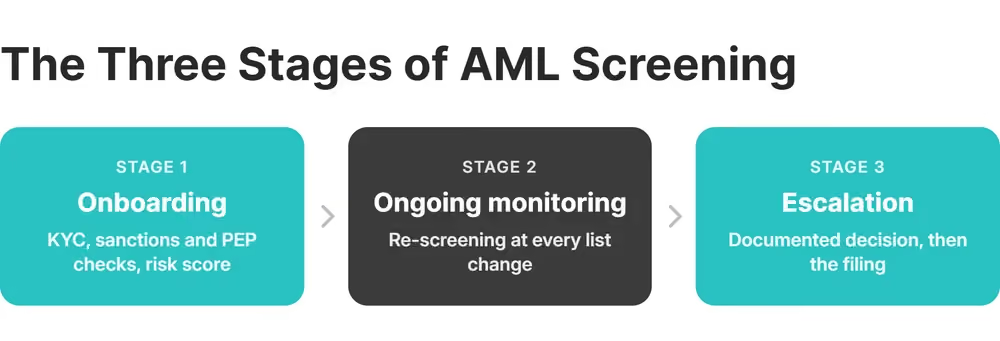
O screening funciona em três etapas conectadas: onboarding, monitoramento contínuo e escalonamento. Os supervisores relatam que a maior parte das falhas está na passagem entre elas. Quando as três etapas mantêm registros separados, o sistema de pagamentos aprova o saque que o monitoramento já tinha sinalizado.
Onboarding e diligência devida do cliente
O screening de onboarding faz a verificação de identidade sob as regras de KYC (conheça seu cliente), confronta o nome com as listas de sanções e com a base de dados de PEP e atribui uma pontuação de risco antes de a conta poder operar.
A abordagem baseada em risco define, então, a profundidade do dossiê. Um cliente de varejo de um país de baixo risco recebe a diligência devida padrão do cliente (CDD), enquanto uma conta corporativa de um país na lista cinza do GAFI precisa de origem dos recursos documentada e do aval de um gestor sênior antes de ser aberta.
Os limiares que disparam essas checagens ficam mais baixos para criptoativos do que para qualquer outro setor. Sob o AMLR da União Europeia, um prestador de serviços de criptoativos aplica diligência completa a uma transação ocasional de € 1.000 e ainda identifica o cliente abaixo desse valor. Para a maior parte das outras instituições financeiras, o primeiro limiar é de € 10.000.

Monitoramento contínuo de transações
Cada mudança numa lista de sanções refaz o screening de toda a base de clientes. O monitoramento em tempo real faz o caminho inverso: lê cada depósito, saque e operação à luz da atividade que se esperava do cliente no onboarding.
Os relatórios de descumprimento da FCA mostram o que isso captura: recursos sacados em questão de dias após a designação do titular, ou dinheiro encaminhado por meio de carteiras de criptoativos para ocultar um vínculo com uma pessoa designada. Os dois só aparecem em dados de pagamento completos, vinculados à conta.
No B2CORE, depósitos e saques de diferentes provedores de pagamento passam por um único serviço de sistema de pagamentos , que registra o valor recebido e a tarifa no momento do depósito.
Um login roubado transforma uma conta limpa num canal para o dinheiro de outra pessoa e coloca a segurança da conta ao lado do monitoramento. O app de iOS do B2CORE envia um alerta em caso de login em localização não reconhecida, redefinição de senha ou alteração de 2FA .
Escalonamento e comunicação de atividade suspeita
O escalonamento transforma um alerta de monitoramento numa decisão documentada, dentro de um prazo fixo que começa na detecção. Uma exchange de criptoativos registrada nos Estados Unidos como empresa de serviços monetários apresenta o relatório de atividade suspeita em até 30 dias corridos após a detecção, para transações de US$ 2.000 ou mais , com mais 30 dias apenas se não conseguir identificar um suspeito.
Sob o Bank Secrecy Act (lei de sigilo bancário dos Estados Unidos), com as alterações do USA PATRIOT Act, essa mesma exchange também mantém um programa escrito de compliance de AML, com controles internos, um oficial de compliance nomeado e treinamento contínuo dos colaboradores.
A detecção raramente é a falha aqui. Um banco, na revisão da FCA, viu os alertas dispararem sobre um indivíduo recém-designado e, em seguida, os pagamentos saírem mesmo assim, antes de alguém aplicar restrições. O regulador aponta a passagem entre as equipes como a causa. As práticas que ele classificou como fortes são ordinárias:
- um prazo interno para encerrar um alerta
- uma justificativa por escrito em cada alerta encerrado
- um segundo revisor que toma uma amostra desses encerramentos para checar a qualidade
Como definir regras robustas de monitoramento
Uma regra de monitoramento se justifica quando captura risco real sem soterrar os analistas em alertas. As correspondências verdadeiras são tão raras que o ajuste pesa tanto quanto a própria regra.
Nos dados da FCA, 95% das instituições que fazem screening recorrente de clientes não tinham encontrado uma única correspondência verdadeira com sanção desde 2022 . Nessas instituições, cada alerta que um analista abriu era um falso positivo.
Apertar uma regra desloca esse custo, sem eliminá-lo. O alerta continua disparando, e o nível de serviço da própria instituição decide se alguém chega a ele antes de os recursos saírem. Quando um fornecedor ajusta os limiares com aprendizado de máquina, ainda cabe à instituição explicar esses parâmetros. As conclusões da FCA tratam como má prática deixá-los sem revisão.
Limiares de transação e sinais de estratificação
Regras de limiar sinalizam uma única transação acima de um valor definido. Regras de estratificação pegam o padrão montado para ficar abaixo desse valor.
Parta da regra de comunicação a que você responde, como o piso de US$ 2.000 a partir do qual uma empresa de serviços monetários dos Estados Unidos comunica uma transação suspeita, e então fixe os limiares de detecção abaixo dele, para que o padrão apareça antes de surgir a obrigação de comunicar. Três padrões merecem, cada um, uma regra própria:
- vários depósitos no valor logo abaixo do limiar de comunicação, no mesmo dia, no desenho típico do fracionamento
- uma cadeia de transferências entre contas abertas na mesma semana
- um depósito sacado dentro de uma hora, sem nenhuma negociação no meio
Sinalização de jurisdições de alto risco
Um marcador de jurisdição acrescenta à pontuação da regra a exposição do cliente a países, com base nas listas do GAFI de jurisdições sob monitoramento intensificado ou sujeitas a um chamado à ação. A exposição a países vai além do passaporte e alcança a residência e o banco de origem dos recursos, cada um com pontuação própria.
Pontue os países você mesmo. Onde as instituições compraram classificações de jurisdição de um fornecedor e nunca as contestaram, a FCA apontou uma fragilidade e, em alguns casos, encontrou essas classificações em desacordo com as próprias avaliações do GAFI.
O supervisor avalia a fila por trás dos seus alertas, e a única correspondência verdadeira espera na mesma fila que os falsos positivos.
Desenvolver, comprar ou fazer parceria no compliance
Você pode desenvolver as ferramentas de screening de AML internamente, comprar uma solução pontual avulsa ou adotar o screening como parte de uma plataforma integrada. Cada opção coloca os dados de screening num lugar diferente e deixa uma pessoa diferente em condições de explicar um alerta que escapou.
O desenvolvimento interno dá controle total das regras e do modelo de dados. A conta chega todo ano nos feeds das listas, no reteste depois de cada mudança de lista e nos desenvolvedores de plantão quando um regulador mexe num limiar. Os testes da FCA encontraram nomes longos que ultrapassavam o limite de caracteres de um sistema e falhavam em silêncio. A instituição que construiu o próprio filtro descobre essa falha por conta própria.
Uma ferramenta pontual avulsa entra em operação em dias e faz o screening bem, a partir de um registro que ela mantém separado do CRM e do sistema de pagamentos. O alerta dispara num sistema, a conta fica num segundo e o saque é liquidado num terceiro.
Um parceiro integrado coloca o screening dentro do sistema que já abre a conta e processa o depósito. A governança segue com você. Quando várias instituições precisaram perguntar ao fornecedor por que um nome não tinha gerado alerta, a FCA chamou essa dependência de má prática. Você fica com a governança de um registro, em vez de três.
Comparação em resumo
Cinco critérios decidem a escolha.
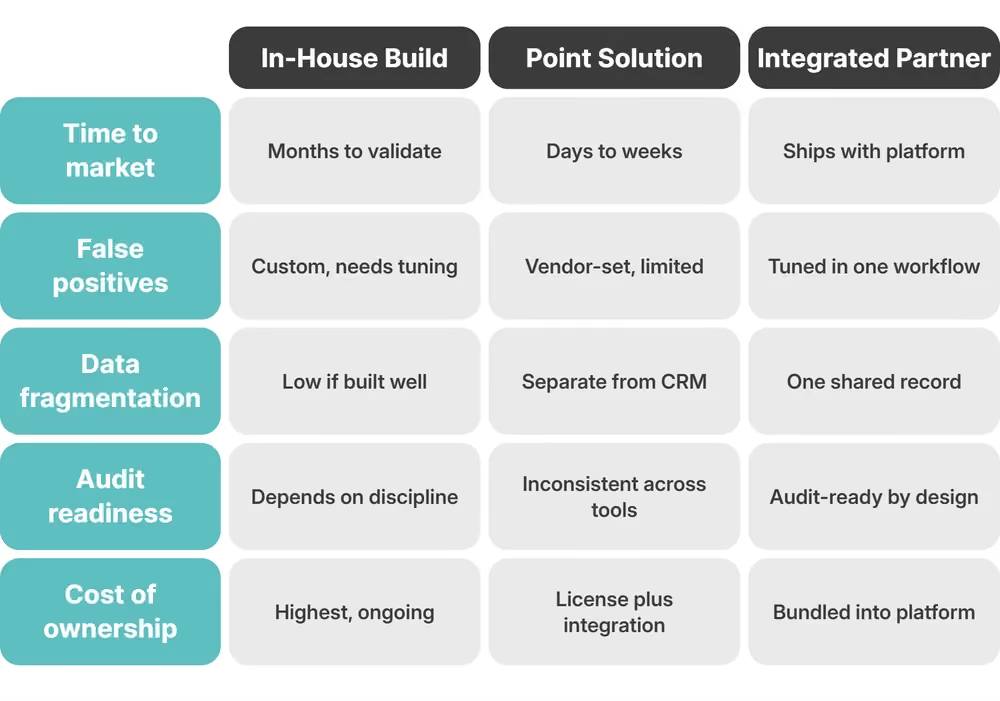
O desenvolvimento interno serve a uma instituição com engenheiros próprios, um só produto e uma só jurisdição, e deixa de se pagar assim que os registros se fragmentam para além desse perímetro.
O screening de AML no ecossistema da B2BROKER
No ecossistema da B2BROKER, o screening de AML roda dentro do B2CORE , o back office que abre a conta, guarda o dossiê de KYC e processa o depósito. Os alertas de screening e a evidência que os sustenta ficam nessa mesma ficha do cliente, ao lado dos documentos de KYC e do histórico de pagamentos.
O B2CORE já vem com mais de 150 integrações prontas, entre elas provedores de KYC e de antifraude. O que esses provedores devolvem permanece no registro do cliente. Grupos de usuários por função decidem qual oficial de compliance vê quais clientes, e a trilha de auditoria registra quem alterou o quê e quando.
O mesmo registro alimenta o restante do conjunto. A liquidez de múltiplos ativos fornece a precificação, o B2TRADER envia a atividade de negociação ao registro do cliente, e o parceiro da B2BROKER, o B2BINPAY , integrado ao B2CORE, cobre a ponta de pagamento em criptoativos e mantém depósitos e saques no mesmo registro de compliance.
O serviço tem limitações legais e jurisdicionais. Consulte os termos e condições aqui .
O CRM do B2CORE e os pagamentos integrados
O B2CORE mantém o registro de compliance em dia sem bloquear o cliente. A versão v21 acrescentou a verificação dinâmica de endereço para manter o registro pronto para auditoria quando o cliente muda de endereço, sem interromper a negociação. A segmentação por jurisdição, da mesma versão, ativa ou desativa funcionalidades conforme o país do cliente.
Do lado dos pagamentos, o serviço de sistema de pagamentos entrega às regras de monitoramento um único registro de pagamento, em vez de cada provedor arquivar o seu.
O back office vem de um operador regulado. A B2BROKER constrói infraestrutura de corretagem desde 2014 e detém mais de 10 licenças regulatórias próprias, cada uma submetendo uma de suas entidades às mesmas obrigações de AML que recaem sobre os clientes. Mais de 1.000 clientes corporativos operam nessa infraestrutura.
Seja qual for o caminho, parta de onde o alerta, o dossiê de KYC e o pagamento vão estar quando um supervisor pedir para vê-los, e mapeie isso nas suas verticais e jurisdições com o time da B2BROKER.
Perguntas frequentes sobre o screening de AML
O que é o screening de AML e como ele funciona?
Ele confronta clientes, contrapartes e transações com dados de sanções, de PEP e de mídia negativa no onboarding e de novo sempre que uma lista ou o perfil do cliente muda. Uma correspondência segue para uma revisão documentada e, quando essa revisão confirma a suspeita, para uma comunicação com prazo próprio.
Quais checagens entram no screening de AML?
Sanções, PEP, mídia negativa e beneficiário final. As duas primeiras confrontam nomes com listas oficiais, enquanto as outras duas encontram o risco que essas listas ainda não capturaram, nas notícias e por trás das estruturas societárias.
A corretora deve desenvolver o screening de AML internamente ou usar um parceiro integrado de compliance?
Desenvolva se você tem os engenheiros para manter os feeds de listas e a lógica de correspondência de um produto numa única jurisdição. Em várias jurisdições, um parceiro integrado como o B2CORE mantém a cadeia inteira num só registro, a forma em que o supervisor pede para vê-la.
Como as obrigações de screening de AML diferem entre corretoras de forex e exchanges de criptoativos?
A corretora de forex faz o screening sob a lei nacional de AML e monitora a negociação para os relatórios de transações suspeitas que o MAR exige. A exchange de criptoativos acrescenta o screening de carteiras e a troca, pela Travel Rule, dos dados de originador e de beneficiário com a exchange da contraparte. Na União Europeia, isso vale para qualquer valor.
Como as corretoras devem definir regras robustas de monitoramento de transações de AML?
Defina os limiares a partir da regra de comunicação que se aplica a você, escreva regras de estratificação para os padrões que ficam abaixo deles e mantenha as suas próprias pontuações de jurisdição com base nas listas do GAFI. Revise a taxa de falsos positivos todo mês: o número decide se uma correspondência verdadeira é aberta a tempo.
Artigos recomendados
Assine a nossa newsletter