Controles AML para exchanges de criptomonedas


Los controles AML comparan a los clientes de una empresa y sus pagos con las listas de personas sancionadas o de alto riesgo. Una entidad autorizada los aplica para impedir que el dinero de esas personas llegue a sus cuentas y para poder demostrarlo.
Demostrarlo es la parte más costosa para un exchange de criptomonedas o un bróker, porque el trabajo empieza en cuanto un nombre coincide con una lista. Cuando la FCA revisó los controles de sanciones de más de 150 entidades, solo el 44 % cerró una alerta de coincidencia de nombres en un día laborable , mientras que más de una cuarta parte necesitó entre tres y cinco días: tiempo suficiente para que un cliente recién sancionado retire sus fondos.
Esta guía explica las cuatro comprobaciones, los supervisores que las evalúan y tres formas de ejecutarlas, incluido el back office integrado de B2BROKER.
Conclusiones principales
- Los controles actuales abarcan sanciones, personas políticamente expuestas (PEP), noticias negativas y titularidad real. Limitarse a las listas de vigilancia deja tres de esos riesgos sin cubrir.
- Los supervisores evalúan un programa AML según lo que detecta y la rapidez con que se resuelven sus alertas.
- Las obligaciones varían según el modelo de negocio: un bróker de forex debe cumplir la legislación AML y el Reglamento sobre abuso de mercado (MAR); un exchange cripto suma las normas para VASP y la Travel Rule; un bróker principal vigila a sus contrapartes también después de incorporarlas.
- Incorporación, vigilancia y escalada forman un solo ciclo. Los fallos surgen al pasar de una etapa a otra.
- Desarrollar una solución propia, comprar una herramienta específica o utilizar una plataforma integrada determina dónde estarán las pruebas cuando las solicite el regulador.
¿Qué son los controles AML?
Los controles de prevención del blanqueo de capitales (AML) cotejan a cada cliente, contraparte y pago de una entidad regulada con datos de sanciones, PEP y noticias negativas para detectar riesgos de blanqueo y financiación del terrorismo.
Las comprobaciones continúan mientras la cuenta permanezca abierta. Una lista de sanciones puede incorporar un nombre durante la noche, y un inversor minorista de bajo riesgo puede asociarse con una PEP un año después de abrir su cuenta.
En la UE, el Reglamento de lucha contra el blanqueo de capitales se aplicará directamente en los 27 Estados miembros a partir del 10 de julio de 2027 . Sustituirá las transposiciones nacionales que permitían comprobar al mismo cliente de manera distinta según el país.
Comprobaciones fundamentales de AML
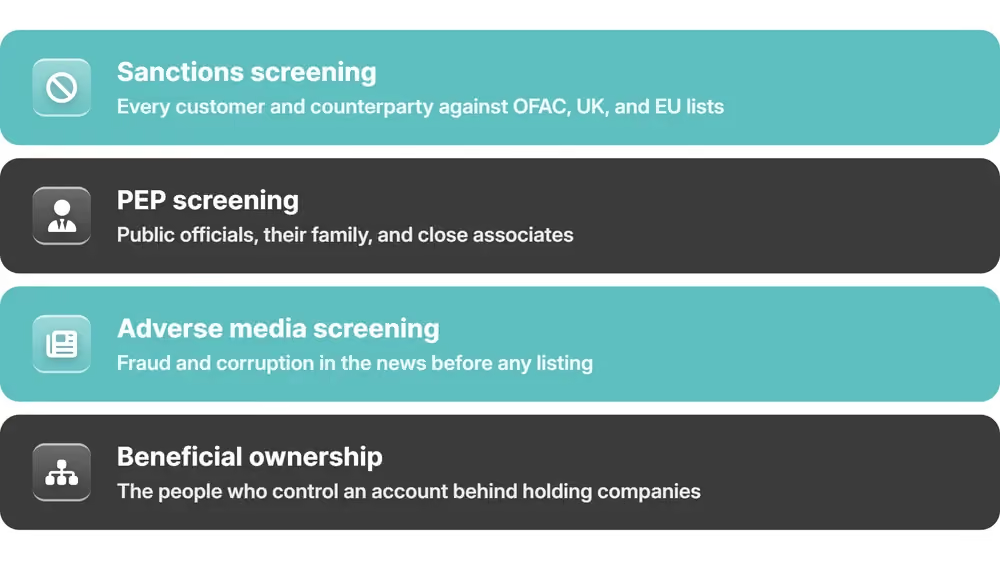
Cada una de las cuatro comprobaciones de un sistema completo cubre un riesgo que las otras tres pueden pasar por alto.
Control de sanciones
El control de sanciones compara el nombre de cada cliente y contraparte con listas oficiales como la SDN de OFAC y la UK Sanctions List, tanto al abrir la cuenta como cada vez que cambia una lista.
Solo alrededor de dos tercios de las entidades revisadas por la FCA cargan los cambios de las listas en un día. En las pruebas del regulador, los sistemas detectaron a la persona sancionada en el 90 % de las alertas con coincidencia exacta del nombre, pero en el 75 % cuando variaba la grafía .
Control de personas políticamente expuestas
La comprobación de PEP identifica a clientes que desempeñan o han desempeñado recientemente un cargo público destacado, así como a sus familiares directos y allegados, y deriva la cuenta a diligencia debida reforzada (EDD).
Una coincidencia con PEP exige diligencia proporcionada: documentar el origen de los fondos y del patrimonio, acortar el intervalo de revisión y obtener la aprobación de un alto directivo antes de permitir operaciones. No implica rechazar al cliente. En estos expedientes, la FCA encuentra sobre todo diligencias realizadas pero nunca registradas, de modo que en la siguiente revisión no queda constancia.
Noticias negativas y titularidad real
El análisis de noticias negativas señala a un cliente mencionado en informaciones fiables sobre fraude, corrupción o evasión de sanciones. La verificación de titularidad real identifica a la persona que controla una cuenta corporativa detrás de sociedades intermedias. Ambos controles pueden descubrir riesgos antes que una lista oficial.
La titularidad fue la mayor dificultad observada por la FCA. Algunas empresas no podían seguir la cadena de propietarios en estructuras de varias capas ni vincular una contraparte a una persona sancionada cuando intervenía un intermediario. La comprobación de un cliente corporativo debe llegar hasta los titulares reales de la entidad.
Panorama regulatorio actual de AML
Los datos de alertas son ahora la prueba de la que parte el supervisor. Desde febrero de 2022, la FCA comprueba por sí misma la calibración de los sistemas de las empresas frente a sus informes sobre delitos financieros y publica fallos que llegan al detalle de un tratamiento honorífico capaz de situar una coincidencia por debajo del umbral de alerta.
La UE está centralizando la misma exigencia en un supervisor. El primer documento de programación de AMLA, publicado en febrero de 2026, compromete a la nueva autoridad a establecer un conjunto único de normas AML y una supervisión convergente en los Estados miembros para 2028. Para ello, ampliará su plantilla de 120 a 432 personas.
Quién necesita controles AML y por qué
Un bróker de forex, exchange de criptomonedas, bróker principal o fintech con licencia que custodia o mueve dinero de clientes es una entidad obligada según la legislación AML del país que le concedió la licencia. A partir de ahí cambian las comprobaciones, las relaciones a las que se aplican y el supervisor que evalúa el resultado.
La intensidad de la supervisión sigue el ciclo propio de cada país ante el Grupo de Acción Financiera Internacional (GAFI), que ya está en su quinta ronda de evaluaciones de eficacia práctica. Un país que espera una visita in situ, como el Reino Unido en junio de 2027, suele presionar más a sus entidades antes de ella.
Brókers de forex y obligaciones MiFID
Un bróker de forex autorizado bajo MiFID verifica a sus clientes al incorporarlos conforme a la normativa AML. El Reglamento sobre abuso de mercado exige después vigilar su negociación y comunicar órdenes y operaciones sospechosas. La clasificación de clientes de MiFID II alimenta esa vigilancia: una contraparte elegible que cubre posiciones de gran tamaño y un cliente minorista que opera unos pocos lotes dejan patrones distintos.
La estratificación de fondos puede parecer negociación corriente en una cuenta cuyo expediente KYC está limpio. Solo se descubre si la vigilancia de operaciones y los controles AML consultan el mismo registro del cliente.
Exchanges de criptomonedas y obligaciones de los VASP
Según la Recomendación 15 del GAFI, un exchange de criptomonedas es un proveedor de servicios de activos virtuales. Además de los controles de un bróker de forex, verifica direcciones de monederos y comparte con el VASP contraparte los datos del originador y el beneficiario en virtud de la Travel Rule. En la UE, esos datos acompañan a todas las transferencias, sea cual sea su importe.
La legislación ha avanzado más rápido que la supervisión. La actualización del GAFI de julio de 2026 cuenta 91 de 109 jurisdicciones encuestadas con legislación de Travel Rule en vigor , frente al 73 % de los participantes un año antes, aunque el 60 % de esas 91 aún no había adoptado ninguna medida supervisora al respecto.
Las licencias convierten los controles en condición de acceso al mercado. Hong Kong exige desde el 1 de agosto de 2025 una licencia para emitir stablecoins referenciadas a monedas fiduciarias, acompañada de directrices AML/CFT. Pocas empresas la obtienen: en abril de 2026, el supervisor concedió dos licencias de 36 solicitudes .
Brókers principales y mesas institucionales
La exposición de un bróker principal se extiende a todas las empresas de su cadena de liquidación. Por ello, debe verificar a contrapartes, custodios y proveedores de liquidez durante toda la relación.
Aquí lo decisivo es saber quién posee y controla a la contraparte. En los casos examinados por la FCA, una relación dentro de un grupo empresarial bastó para ocultar si la contraparte pertenecía a una persona sancionada. Las empresas mejor valoradas en la misma revisión comparaban la actividad de cada contraparte con el modelo de negocio declarado al incorporarla.
Cómo funcionan los controles AML
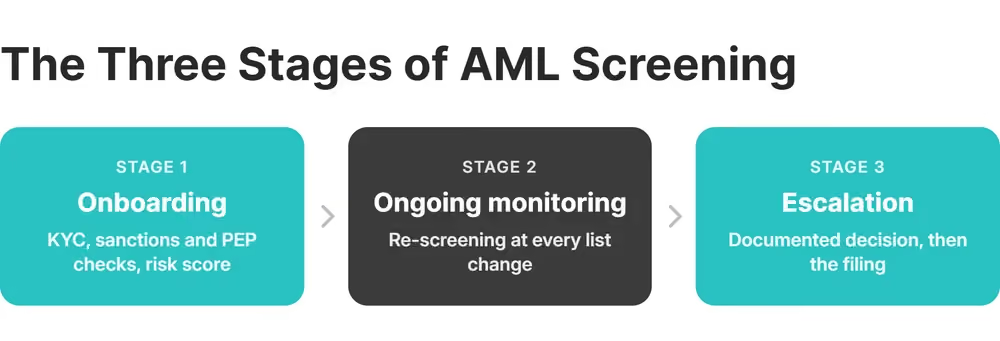
Los controles siguen tres etapas conectadas: incorporación, vigilancia continua y escalada. Según los supervisores, muchos fallos ocurren al pasar de una a otra. Si cada etapa conserva registros separados, el sistema de pagos puede aprobar una retirada que la vigilancia ya había señalado.
Incorporación y diligencia debida del cliente
Al incorporar a un cliente, el sistema verifica su identidad conforme a KYC, coteja el nombre con listas de sanciones y bases de PEP y asigna una puntuación de riesgo antes de permitirle operar.
Un enfoque basado en riesgos determina después la profundidad del expediente. Un cliente minorista de un país de bajo riesgo recibe diligencia debida estándar (CDD), mientras una cuenta corporativa de un país incluido en la lista gris del GAFI necesita documentar el origen de los fondos y aprobación de un directivo antes de abrirse.
Los umbrales que activan estas comprobaciones son más bajos para criptoactivos que en otros sectores. Según el AMLR de la UE, un proveedor de servicios de criptoactivos aplica diligencia debida completa a una operación ocasional de 1.000 € e identifica al cliente incluso por debajo de ese importe. Para la mayoría de las demás entidades financieras, el primer umbral es de 10.000 €.

Vigilancia continua de transacciones
Cada actualización de una lista de sanciones obliga a volver a verificar toda la cartera de clientes. La vigilancia en tiempo real funciona en sentido complementario: compara cada depósito, retirada y operación con la actividad que se esperaba del cliente al incorporarlo.
Los informes de infracciones de la FCA muestran lo que puede detectar: fondos retirados pocos días después de que el titular fuese sancionado o dinero enviado por monederos cripto para ocultar su vínculo con una persona sancionada. Ambos casos solo aparecen en datos de pagos completos vinculados a la cuenta.
En B2CORE, los depósitos y retiradas de distintos proveedores pasan por un único Payment System Service que registra el importe recibido y la comisión en el momento del depósito.
Un inicio de sesión robado convierte una cuenta limpia en un canal para dinero ajeno, por lo que la seguridad de la cuenta debe acompañar a la vigilancia. La aplicación iOS de B2CORE envía una alerta ante un acceso desde un lugar desconocido, un restablecimiento de contraseña o un cambio de autenticación de dos factores .
Escalada y comunicación de actividad sospechosa
La escalada convierte una alerta en una decisión documentada dentro de un plazo que empieza al detectarla. Un exchange cripto registrado en Estados Unidos como empresa de servicios monetarios presenta su informe de actividad sospechosa en los 30 días naturales siguientes a la detección de operaciones de al menos 2.000 dólares . Solo dispone de otros 30 días si no puede identificar al sospechoso.
Según la Bank Secrecy Act, modificada por la USA PATRIOT Act, ese exchange también debe mantener un programa AML escrito con controles internos, un responsable de cumplimiento identificado y formación continua para el personal.
Aquí el problema rara vez es la detección. En un banco revisado por la FCA saltaron alertas al sancionarse a una persona, pero se permitieron pagos antes de aplicar restricciones. El regulador atribuyó el fallo a la transmisión entre equipos. Las prácticas que valoró positivamente eran sencillas:
- un plazo interno para cerrar cada alerta
- una justificación escrita para toda alerta cerrada
- una segunda persona que revise una muestra de los cierres para comprobar su calidad
Cómo configurar reglas sólidas de vigilancia
Una regla de vigilancia resulta útil cuando detecta riesgos reales sin sepultar a los analistas en alertas. Las coincidencias verdaderas son tan poco frecuentes que ajustar la regla importa tanto como crearla.
Según los datos de la FCA, el 95 % de las entidades que vuelven a verificar periódicamente a sus clientes no había encontrado una sola coincidencia real con sanciones desde 2022 . En ellas, cada alerta que abrió un analista fue un falso positivo.
Endurecer una regla desplaza ese coste, pero no lo elimina. La alerta sigue activándose y el plazo de atención de la empresa determina si alguien la revisará antes de que salgan los fondos. Aunque un proveedor ajuste los umbrales mediante aprendizaje automático, la empresa debe poder explicarlos. La FCA considera mala práctica dejarlos sin revisión.
Umbrales de operaciones y señales de estratificación
Las reglas de umbral señalan una operación individual por encima de cierta cantidad. Las de estratificación detectan patrones diseñados para mantenerse por debajo.
Parta de la obligación de comunicación que le corresponda, como el mínimo de 2.000 dólares a partir del cual una empresa de servicios monetarios estadounidense informa sobre operaciones sospechosas. Establezca después umbrales de detección inferiores para descubrir el patrón antes de que nazca la obligación de informar. Tres patrones merecen reglas propias:
- varios depósitos justo por debajo del umbral de comunicación en un día, indicio de fraccionamiento
- una cadena de transferencias entre cuentas abiertas la misma semana
- un depósito retirado en una hora sin operaciones de negociación intermedias
Alertas por jurisdicciones de alto riesgo
Una alerta jurisdiccional incorpora a la puntuación de la regla el riesgo de país del cliente, tomando como referencia las listas del GAFI de jurisdicciones bajo vigilancia reforzada o sujetas a un llamamiento a la acción. El riesgo geográfico va más allá del pasaporte: incluye residencia y banco desde el que se financia la cuenta, cada uno con su propia puntuación.
Evalúe usted mismo los países. La FCA detectó una debilidad cuando las empresas compraban puntuaciones de jurisdicciones a un proveedor sin cuestionarlas; en algunos casos ni siquiera coincidían con las valoraciones del GAFI.
El supervisor evalúa la cola de sus alertas: la única coincidencia real espera junto a los falsos positivos.
Desarrollar, comprar o asociarse para el cumplimiento
Puede desarrollar herramientas AML internamente, comprar una solución específica o utilizar los controles dentro de una plataforma integrada. Cada opción guarda los datos en un lugar distinto y deja en distintas manos la explicación de una alerta que se pasó por alto.
El desarrollo propio da control total sobre las reglas y el modelo de datos. El coste se repite cada año en fuentes de listas, nuevas pruebas tras cada cambio y desarrolladores disponibles cuando el regulador modifica un umbral. Las pruebas de la FCA encontraron nombres largos que superaban el límite de caracteres de un sistema y fallaban sin avisar. Una empresa con un filtro propio debe descubrir el error por sí misma.
Una herramienta específica se implanta en días y verifica bien los nombres, pero mantiene un registro separado del CRM y del sistema de pagos. La alerta salta en un sistema, la cuenta está en otro y la retirada se aprueba en un tercero.
Un socio integrado sitúa el control en el sistema que abre la cuenta y procesa el depósito. La responsabilidad de gobierno sigue siendo suya. La FCA consideró una mala práctica que varias empresas tuvieran que preguntar a su proveedor por qué un nombre no había generado alerta. Con un sistema integrado se controla un registro en lugar de tres.
Comparación de un vistazo
Cinco criterios determinan la elección.
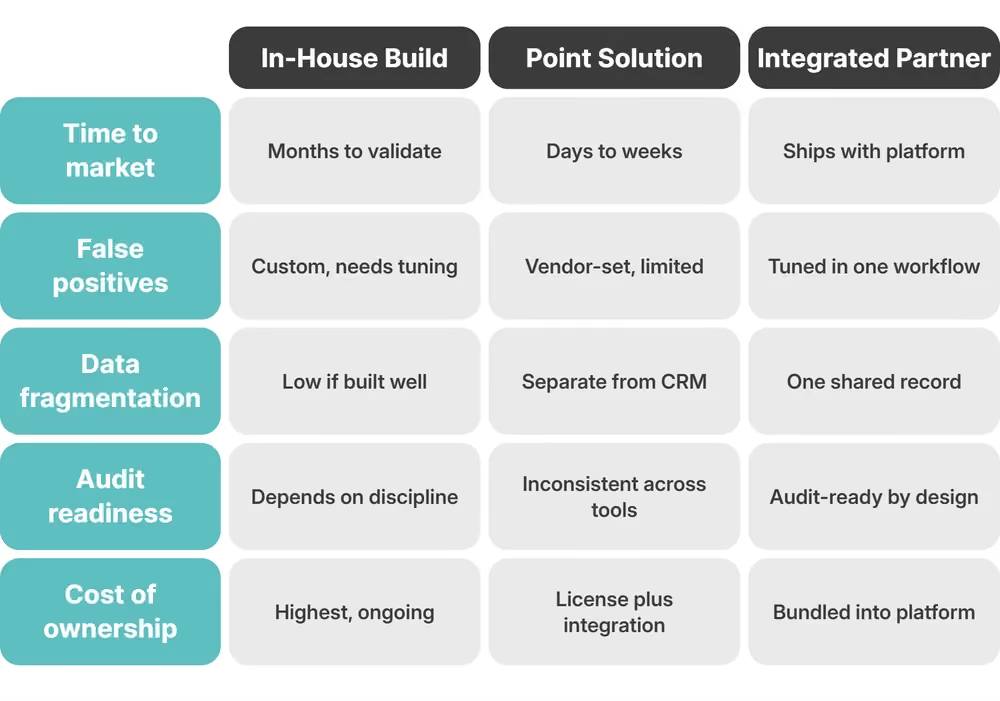
Un desarrollo propio encaja en una empresa con ingenieros propios, un producto y una jurisdicción; deja de compensar cuando los registros se fragmentan más allá de ese entorno.
Controles AML dentro del ecosistema B2BROKER
En el ecosistema B2BROKER, los controles AML se realizan dentro de B2CORE , el back office que abre la cuenta, guarda el expediente KYC y procesa el depósito. Las alertas y sus pruebas permanecen en el mismo expediente del cliente, junto a los documentos KYC y el historial de pagos.
B2CORE ofrece más de 150 integraciones listas para usar, incluidas soluciones de KYC y prevención del fraude. Los resultados de esos proveedores permanecen en el registro del cliente. Los grupos de usuarios con permisos por roles determinan qué clientes ve cada responsable de cumplimiento, y el historial de auditoría indica quién cambió qué y cuándo.
El mismo registro alimenta el resto de la infraestructura. La liquidez multiactivo aporta precios; B2TRADER incorpora la actividad de negociación al expediente del cliente; y B2BINPAY , socio de B2BROKER integrado con B2CORE, gestiona los pagos cripto. Así, depósitos y retiradas permanecen en un mismo registro de cumplimiento.
El servicio está sujeto a limitaciones legales y jurisdiccionales. Consulte aquí los términos y condiciones .
CRM B2CORE y pagos integrados
B2CORE mantiene actualizado el expediente de cumplimiento sin bloquear al cliente. La versión v21 incorporó verificación dinámica de direcciones para que un cambio de domicilio no interrumpa la negociación y el registro siga preparado para una auditoría. La segmentación por jurisdicción de la misma versión activa o desactiva funciones según el país del cliente.
En pagos, Payment System Service proporciona a las reglas de vigilancia un solo registro de cada pago, en lugar de los registros separados de cada proveedor.
El back office procede de un operador regulado. B2BROKER desarrolla infraestructura para brókers desde 2014 y cuenta con más de diez licencias regulatorias propias, cada una de las cuales somete a una de sus entidades a obligaciones AML similares a las de sus clientes. Más de 1.000 clientes corporativos utilizan sus sistemas.
Elija el enfoque que elija, empiece por determinar dónde estarán la alerta, el expediente KYC y el pago cuando los solicite un supervisor. Después, compare esa estructura con sus líneas de negocio y jurisdicciones junto al equipo de B2BROKER.
Preguntas frecuentes sobre controles AML
¿Qué son los controles AML y cómo funcionan?
Comparan clientes, contrapartes y operaciones con datos de sanciones, PEP y noticias negativas al incorporarlos y cada vez que cambian las listas o el perfil del cliente. Una coincidencia pasa a una revisión documentada y, si se confirma la sospecha, a una comunicación con plazo propio.
¿Qué comprobaciones incluyen los controles AML?
Sanciones, PEP, noticias negativas y titularidad real. Las dos primeras cotejan nombres con listas oficiales; las otras descubren riesgos que esas listas aún no reflejan, en la prensa o detrás de estructuras empresariales.
¿Conviene a un bróker desarrollar controles AML o elegir un socio integrado?
El desarrollo propio puede funcionar si cuenta con ingenieros capaces de mantener listas y reglas de coincidencia para un producto en una jurisdicción. En varios mercados, un socio integrado como B2CORE conserva toda la cadena en un solo expediente, tal como la solicita el supervisor.
¿En qué difieren las obligaciones AML de los brókers de forex y los exchanges cripto?
Un bróker de forex verifica clientes según la ley AML nacional y vigila operaciones para comunicar las sospechas exigidas por MAR. Un exchange cripto añade el control de monederos y el intercambio de datos de originador y beneficiario con la plataforma contraparte conforme a la Travel Rule. En la UE se aplica a cualquier importe.
¿Cómo debería configurar un bróker reglas sólidas de vigilancia AML?
Defina los umbrales según la obligación de comunicación aplicable, establezca reglas de estratificación para patrones por debajo de esos límites y mantenga sus propias puntuaciones de jurisdicción con referencia a las listas del GAFI. Revise mensualmente los falsos positivos: de su volumen depende que una coincidencia verdadera se atienda a tiempo.
Artículos recomendados
Suscríbete a nuestro boletín