加密貨幣交易所的反洗錢篩查


反洗錢篩查,是把一家機構的客戶及其付款,與載列受制裁及高風險對象的名單比對。持牌機構這樣做,是為了不讓這些對象的資金進入自己的帳戶,也是為了證明自己做過。
對加密貨幣交易所或經紀商而言,成本高的是拿出證明:姓名一旦與名單相符,工作才開始。英國金融行為監管局(FCA)檢視超過 150 家機構的制裁管控時,只有 44% 在一個工作日內關閉姓名篩查警報 ,超過四分之一需要三至五天,時間長到足以讓剛被指定的客戶完成出金。
本指南說明這四項審查、負責評核的主管機關,以及三種執行方式,包括 B2BROKER 的整合式後台管理。
關鍵要點
- 今日的篩查,指的是制裁、政治人物(PEP)、負面媒體與實益擁有權四項審查。只做觀察名單篩查,其餘三項缺口還在。
- 主管機關評核反洗錢計畫時,看的是抓到了什麼,以及警報關閉得有多快。
- 合規要求因業務模式而異。外匯經紀商受反洗錢法與《市場濫用規例》(Market Abuse Regulation, MAR)約束;加密貨幣交易所另須遵守虛擬資產服務提供者(VASP)規則與 Travel Rule(轉帳規則);主經紀商在開戶之後仍長期篩查交易對手。
- 開戶、監控與上報是同一個循環。失誤出在階段交接的地方。
- 自行建置、外購單點方案,或採用整合平台,決定了監管機構來調閱時,您的證據放在哪裡。
什麼是反洗錢篩查?
反洗錢(AML)篩查,是把受監管機構經手的每一位客戶、每一個交易對手與每一筆付款,與制裁、政治人物(PEP)及負面媒體資料比對,以找出洗錢與恐怖分子資金籌集的風險。
只要帳戶尚未關閉,篩查就會一再重複。制裁名單可能一夜之間新增姓名;一名低風險的零售交易員,也可能在開戶一年後成為政治人物的商業夥伴。
在歐盟,《反洗錢規例》(Anti-Money Laundering Regulation, AMLR) 自 2027 年 7 月 10 日起直接適用於全部 27 個成員國 ,以取代各國以往把規則轉成國內法的做法。那些做法讓同一名客戶在不同國家/地區面對不同的審查。
反洗錢篩查的核心審查
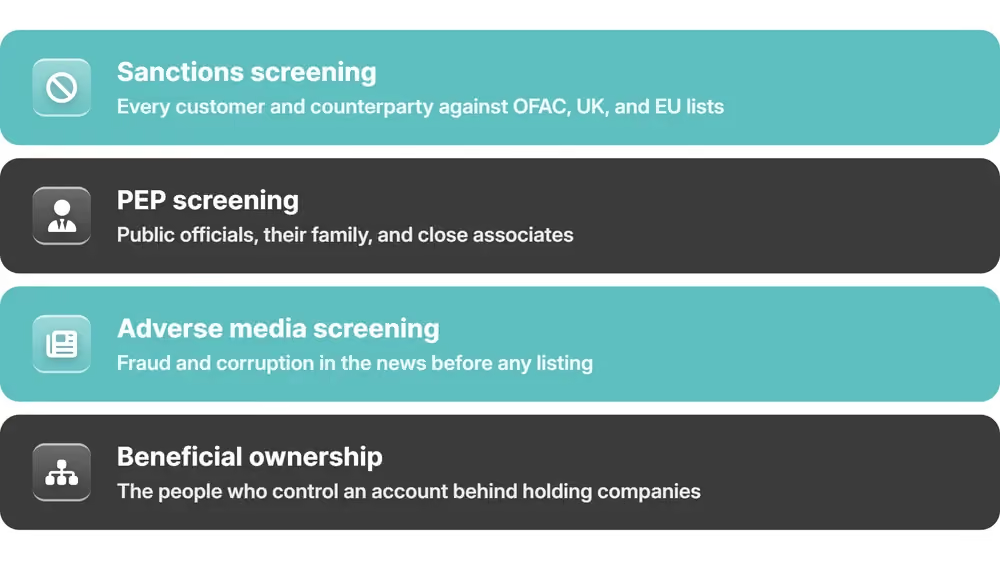
一套完整的篩查有四項審查,每一項涵蓋的是另外三項容易漏掉的風險。
制裁名單篩查
制裁名單篩查有兩個時點:開戶,以及此後每一次名單變更。它把每一位客戶與交易對手的姓名,拿去比對美國財政部海外資產控制辦公室(OFAC)的特別指定國民名單(SDN)和英國制裁名單等官方名單。
FCA 檢視的機構中,大約只有三分之二能在一天內載入名單更新。在該局自己的測試裡, 姓名完全相符時,篩查系統在 90% 的警報中抓到受制裁對象;拼寫有差異時則為 75% 。
政治人物(PEP)篩查
政治人物(PEP)篩查,用來識別現正或近期擔任重要公職的客戶,以及其直系親屬與緊密聯繫人士,並把該帳戶轉入加強盡職審查(EDD)。
政治人物一旦命中,就要做與風險相稱的盡職審查:記錄資金來源與財富來源、縮短覆核週期,並在帳戶開始交易前取得高級管理人員簽核。規定並非要求拒絕往來。對這些檔案,FCA 最常看到的是盡職審查做了,卻沒有留下紀錄,下次覆核時無從出示。
負面媒體與實益擁有權審查
負面媒體篩查,標出在可信報導中涉及詐欺、貪污或規避制裁的客戶。實益擁有權審查,則找出躲在控股公司背後、實際控制公司帳戶的人。兩者都能比官方名單更早抓住風險。
擁有權是 FCA 發現機構最感吃力的地方。機構無法穿透多層架構向上追溯擁有人,也無法在關聯經過中介時,把交易對手與被指定人士連起來。客戶若是公司,審查必須觸及該實體背後的實益擁有人。
今日的反洗錢監管環境
警報資料如今就是主管機關據以審查的證據。自 2022 年 2 月起,FCA 親自測試各機構的篩查校準,對照機構自行提交的金融犯罪申報資料,並把失敗出在哪裡公開,細到敬稱把相符結果壓到警報門檻之下。
歐盟正把這同一套要求集中到單一主管機關。歐盟反洗錢局(AMLA)於 2026 年 2 月公布的首份單一規劃文件,承諾該局將完成 單一反洗錢規則手冊,以及各成員國趨於一致的監管 ,時限為 2028 年。為了做到這一點,人手將從 120 人增至 432 人。
誰需要反洗錢篩查,以及為什麼
持牌外匯經紀商、加密貨幣交易所、主經紀商,或持有或移轉客戶資金的金融科技公司,都是發牌國家/地區反洗錢法下的義務機構。從這裡開始,各機構的分歧在於:做哪些反洗錢審查、針對哪些業務關係,以及由哪一個監管機構評核結果。
監管機構施壓的力道,視該國家/地區自身的金融行動特別工作組(FATF)週期而定;目前進入第五輪,評的是實務成效。還在等待實地訪查的國家/地區(英國將於 2027 年 6 月接受訪查),往往會在訪查前對轄下機構加緊施壓。
外匯經紀商與 MiFID 合規義務
持有《金融工具市場指令》(MiFID)牌照的外匯經紀商,依反洗錢法在開戶時篩查客戶。《市場濫用規例》(Market Abuse Regulation, MAR)接著要求機構持續觀察客戶如何交易,並就可疑指令與交易提出報告。MiFID II 的客戶分類會納入這套監控:大額避險的合資格對手方,與只交易數手的零售客戶,留下的軌跡並不相同。
在一份本來乾淨的認識您的客戶(KYC)檔案上,分層看起來與普通交易無異。只有交易監察與篩查讀到同一份客戶紀錄時,它才會浮現。
加密貨幣交易所與 VASP 義務
依 FATF 第 15 項建議,加密貨幣交易所屬於虛擬資產服務提供者(VASP)。在外匯經紀商已做的審查之外,交易所還要篩查錢包地址,並依 Travel Rule(轉帳規則)與對手方 VASP 交換發起人及收款人資料。在歐盟,任何金額的轉帳都須附上這些資料。
立法走在監管前面。FATF 在 2026 年 7 月的更新中統計, 109 個受訪司法管轄區裡,Travel Rule 立法已在 91 個生效 ,這個比例較一年前受訪者的 73% 上升;而這 91 個之中,有 60% 尚未依該規則採取過任何一項監管行動。
發牌把這些管控變成進入市場的條件。香港自 2025 年 8 月 1 日起,發行參照法幣的穩定幣必須取得牌照,並附有反洗錢及打擊恐怖分子資金籌集(AML/CFT)指引。真正拿到牌的機構很少。2026 年 4 月,監管機構 在 36 件申請中批出兩張牌照 。
主經紀商與機構業務台
主經紀商承擔的風險,會落到結算鏈上的每一家機構。因此,交易對手、託管機構與流動性提供者,在每段關係存續期間都要接受篩查。
這裡真正要緊的審查,是誰擁有並控制該交易對手。在 FCA 的個案中,關聯只要藏在集團內部,就足以掩蓋交易對手是否由被指定人士擁有。同一項檢視裡表現較好的機構,會把每個交易對手的活動,與開戶時申報的業務模式對照。
反洗錢篩查如何運作
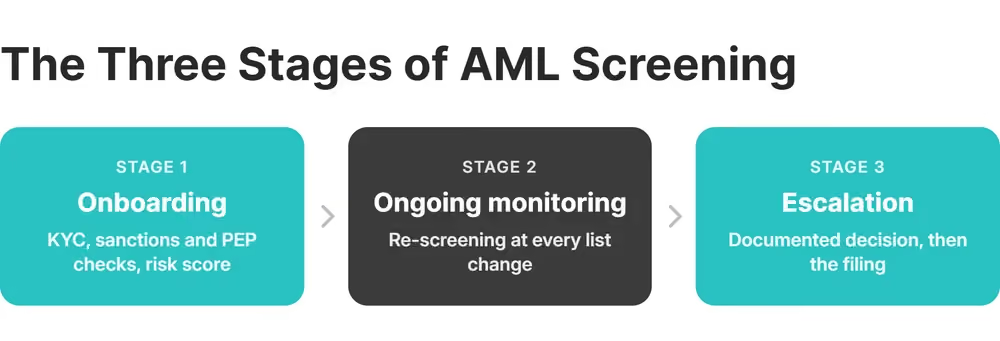
篩查分成三個彼此相連的階段:開戶、持續監控與上報。主管機關指出,失敗大多出在階段之間的交接。三個階段若各存各的紀錄,支付系統就會放行一筆監控已經標記的出金。
開戶與客戶盡職審查
開戶篩查依認識您的客戶(KYC)規則核實身分,把姓名與制裁名單及政治人物(PEP)資料庫比對,並在帳戶可以交易之前評定風險分數。
其後以風險為本方法決定這份檔案的深度。來自低風險國家/地區的零售客戶,適用標準客戶盡職審查(CDD);來自 FATF 灰名單國家/地區的公司帳戶,則須在開戶前記錄資金來源,並取得高級管理人員簽核。
觸發這些審查的門檻,加密貨幣比任何其他產業都低。依歐盟 AMLR,加密資產服務提供者須對 一筆 €1,000 的偶發交易 實施完整盡職審查,低於該金額時仍須識別客戶。對大多數其他金融機構,第一道門檻是 €10,000。

持續交易監控
制裁名單每一次變更,都會對全體客戶重新篩查。即時監控的方向相反:它讀取每一筆入金、出金與交易,對照開戶時預期該客戶會出現的活動。
FCA 的違規報告顯示,這套監控抓到的是:持有人被指定後數日內資金被轉出,或資金經由加密貨幣錢包繞道,以掩蓋與被指定人士的關聯。兩種情況都只有在與帳戶綁定的完整支付資料裡才會浮現。
在 B2CORE,各支付供應商的入金與出金都經過單一的 支付系統服務(Payment System Service) ,並在入金時記錄實收金額與費用。
登入資料一旦遭竊,乾淨的帳戶就會變成他人資金的通道,因此帳戶安全必須與監控並列。B2CORE 的 iOS 應用程式會 在無法辨識的地點登入、密碼重設或雙重驗證(2FA)變更時推送警報 。
上報與可疑活動申報
上報把一則監控警報,轉成自偵測起算、固定時限內的書面決定。在美國登記為金錢服務業務的加密貨幣交易所,提交可疑活動報告的期限是 偵測後 30 個日曆日內(交易達 $2,000 或以上) ;只有在無法識別嫌疑人時,才可再延 30 日。
依經《美國愛國者法》(USA PATRIOT Act)修訂的《銀行保密法》(Bank Secrecy Act),同一家交易所還須維持書面反洗錢合規計畫,內容包括內部控制、指定合規主任,以及持續的員工訓練。
這裡出問題的,很少是偵測本身。FCA 那次檢視中的一家銀行,警報已對一名新被指定的個人觸發,限制措施卻還沒加上,付款就已經匯出。監管機構把原因歸於團隊之間的交接。被評為穩健的做法,其實都很平常:
- 關閉警報的內部期限
- 每一則已關閉警報的書面理由
- 由第二名覆核人員抽查這些結案的品質
建立穩健的監控規則
一條監控規則要站得住,就得抓得到真實風險,又不把分析人員埋在警報裡。真實命中少見,因此調校的分量不亞於規則本身。
依 FCA 的資料, 自 2022 年以來,持續重複篩查客戶的機構裡,有 95% 從未發現過任何一筆真實制裁命中 。在這些機構,分析人員打開的每一則警報都是誤報。
把規則收緊,只是把這筆成本挪個位置,並沒有把它去掉。警報仍會觸發;資金離開之前有沒有人來得及處理,取決於機構自己的服務水準。若由供應商以機器學習調校門檻,這些設定仍須由機構自己解釋。FCA 的調查結果把放著不覆核稱為欠佳做法。
交易門檻與分層訊號
門檻規則標出單筆超過設定金額的交易。分層規則則抓住刻意停在門檻之下的模式。
先從您必須遵守的申報規則出發,例如美國金錢服務業務申報可疑交易的 $2,000 下限,再把偵測門檻設在它之下,讓模式在申報義務產生之前就浮現。以下三種模式,每種都該有自己的規則:
- 同一天內多筆金額剛好低於申報門檻的入金,這就是所謂的拆分交易
- 同一週開立的帳戶之間一連串轉帳
- 入金後一小時內出金,中間沒有任何交易
高風險司法管轄區標記
司法管轄區標記把客戶與國家/地區的關聯計入規則評分,基準是 FATF 的兩份名單:受加強監控的司法管轄區,以及被呼籲採取行動的司法管轄區。這種關聯不限於護照,還包括居住地與入金銀行,每一項各自帶有評分。
國家/地區的評分應由您自行訂定。機構若向供應商購買司法管轄區評等、卻從不質疑,FCA 會把這點標為弱點;在部分個案中,這些評等與 FATF 自身的評估並不一致。
主管機關評的是您警報背後的佇列,而那筆真實命中,正與誤報在同一條佇列裡等候。
合規要自行建置、外購,還是找合作夥伴
您可以自行建置反洗錢篩查工具,也可以購買獨立的單點方案,或把篩查當作整合平台的一部分。每種做法把篩查資料放在不同地方,漏篩時能解釋的人也不同。
自行建置讓您完全掌握規則與資料模型。帳單每年都會來:名單資料源、每次名單變更後的重新測試,以及監管機構一調整門檻就得待命的開發人員。FCA 的測試發現,過長的姓名一旦超出系統字元上限,就會靜默失敗。自己建置篩選器的機構,得自己把這個缺陷找出來。
獨立的單點工具數天內就能部署,篩查本身也做得好,只是紀錄另外存放,與 CRM 及支付系統分開。警報在第一個系統觸發,帳戶在第二個系統,出金在第三個系統放行。
整合型合作夥伴把篩查放進已經負責開戶、處理入金的系統裡。治理權仍在您手上。有數家機構得反過來詢問供應商,某個姓名為什麼沒有觸發警報;FCA 把這種依賴稱為欠佳做法。您要治理的是一份紀錄,而不是三份。
比較一覽
這個選擇,看五項準則。
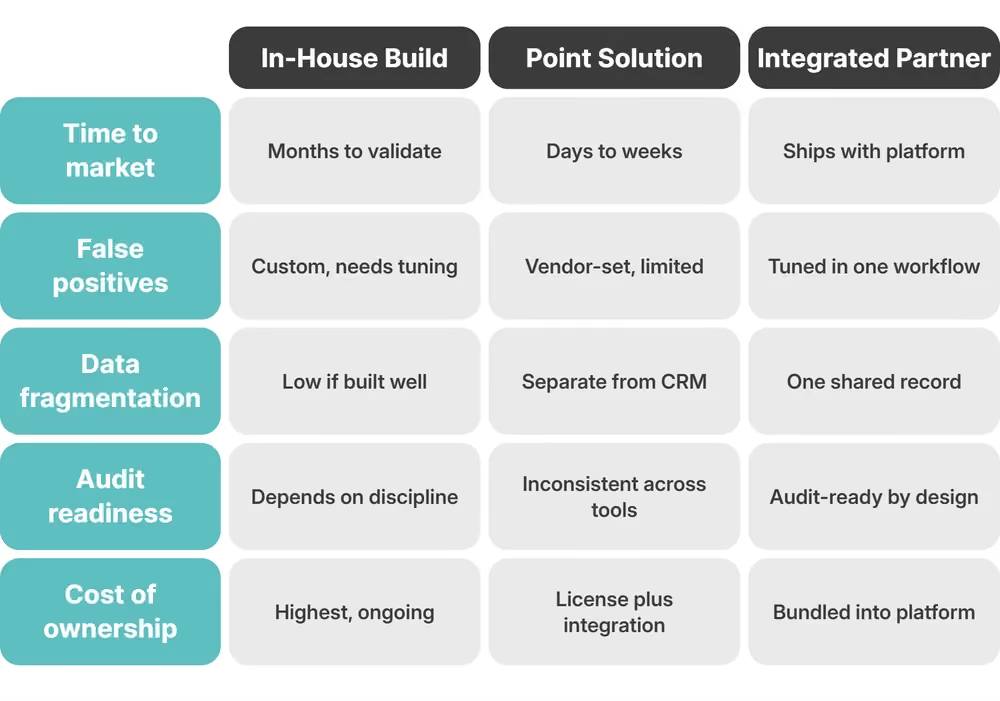
自行建置適合本身有工程師、只做一項產品、只在一個司法管轄區營運的機構;紀錄一旦碎裂到超出這個範圍,它就不再划算。
B2BROKER 生態系中的反洗錢篩查
在 B2BROKER 的生態系中,反洗錢篩查在 B2CORE 裡執行。這套後台管理負責開戶、保存 KYC 檔案,並處理入金。篩查警報與背後的證據留在同一份客戶檔案,與 KYC 文件及付款歷程並列。
B2CORE 內建超過 150 項現成整合,KYC 與反詐欺供應商都在其中。這些供應商回傳的結果,一律留在客戶紀錄裡。依角色劃分的使用者群組,決定哪一位合規主任看得到哪些客戶;稽核軌跡則記錄誰在何時改了什麼。
系統的其餘部分用的是同一份紀錄。 多資產流動性 負責提供報價, B2TRADER 把交易活動寫入客戶紀錄,而 B2BROKER 的合作夥伴 B2BINPAY 與 B2CORE 整合,承接加密貨幣支付這一端,讓入金與出金留在同一份合規紀錄裡。
服務受法律與司法管轄區限制。 在此查閱條款及細則 。
B2CORE CRM 與整合式支付
B2CORE 讓合規紀錄保持最新,又不必凍結客戶。v21 版本新增 動態地址驗證 ,客戶遷居時紀錄仍可供稽核,且無須暫停其交易。同一版本的司法管轄區區隔,可按客戶所在國家/地區開啟或關閉功能。
在支付端,支付系統服務交給監控規則的是一份單一支付紀錄;若非如此,每家供應商都會各自留存自己的一份。
這套後台管理來自一家受監管的營運商。B2BROKER 自 2014 年起建置經紀業務基礎架構,自身持有超過 10 張監管牌照;每一張都使它旗下一個實體承擔與客戶相同的反洗錢義務。超過 1,000 家企業客戶在這套系統上營運。
不論您走哪一條路,都先確認主管機關來調閱時,警報、KYC 檔案與付款會放在哪裡,再與 B2BROKER 團隊一起,對上您的業務線與司法管轄區。
反洗錢篩查常見問題
什麼是反洗錢篩查,它如何運作?
它在開戶時,以及此後每當名單或客戶資料變更時,把客戶、交易對手與交易,與制裁、政治人物(PEP)及負面媒體資料比對。一旦命中,就進入留有紀錄的覆核;覆核若確認可疑,則須在該項申報自己的期限內提出。
反洗錢篩查包含哪些審查?
制裁、政治人物(PEP)、負面媒體與實益擁有權。前兩項把姓名與官方名單比對;後兩項則在新聞裡,以及公司架構背後,找出名單尚未抓住的風險。
經紀商應該自行建置反洗錢篩查,還是使用整合型合規合作夥伴?
若您有工程師,能為單一司法管轄區裡的單一產品維護名單資料源與比對邏輯,可以自行建置。跨越多個司法管轄區時,B2CORE 這類整合型合作夥伴把整條鏈留在同一份紀錄裡,而那正是主管機關要求看到的形式。
外匯經紀商與加密貨幣交易所的反洗錢篩查義務有何不同?
外匯經紀商依其本國反洗錢法篩查,並監控交易,以便提交 MAR 所要求的可疑交易報告。加密貨幣交易所另須篩查錢包,並依 Travel Rule 與對手方交易所交換發起人及收款人資料。在歐盟,任何金額都適用。
經紀商應如何建立穩健的反洗錢交易監控規則?
門檻按適用於您的申報規則來訂,再為那些停在門檻之下的模式撰寫分層規則,並對照 FATF 名單維持您自己的司法管轄區評分。每月覆核誤報率;這個數字決定真實命中能否及時被打開查看。
推薦文章
訂閱我們的電子報