Screening AML per gli exchange di criptovalute


Lo screening AML controlla i clienti di un'impresa e i loro pagamenti sulle liste che indicano i soggetti sanzionati e quelli ad alto rischio. Un'impresa autorizzata lo esegue per tenere il denaro di quei soggetti fuori dai propri conti e per dimostrare di averlo fatto.
Dimostrarlo è la metà più costosa per un exchange di criptovalute o per un broker: il lavoro inizia nel momento in cui un nominativo corrisponde a una lista. Quando la Financial Conduct Authority (FCA) ha esaminato i controlli sulle sanzioni in oltre 150 imprese, solo il 44% chiudeva un alert di screening nominativo entro un giorno lavorativo , e oltre un quarto impiegava da tre a cinque giorni, un tempo sufficiente perché un cliente appena designato prelevasse i fondi.
Questa guida affronta i quattro controlli, le autorità di vigilanza che li valutano e tre modi per eseguirli, tra cui il back office integrato di B2BROKER.
Punti chiave
- Oggi lo screening comprende sanzioni, persone politicamente esposte (PEP), notizie negative (adverse media) e titolarità effettiva. Lo screening limitato alle watchlist lascia aperte tre di queste lacune.
- Le autorità di vigilanza valutano un programma AML per ciò che ha intercettato e per la rapidità con cui gli alert sono stati chiusi.
- La compliance normativa cambia con il modello di business. Un broker forex risponde alla normativa antiriciclaggio e al regolamento sugli abusi di mercato (MAR); un exchange di criptovalute aggiunge le regole per i prestatori di servizi di virtual asset (VASP) e la Travel Rule; un prime broker continua lo screening delle controparti molto dopo l'onboarding.
- Onboarding, monitoraggio ed escalation formano un unico ciclo. I fallimenti nascono dove una fase consegna il lavoro alla successiva.
- Sviluppare internamente, acquistare una soluzione puntuale o adottare una piattaforma integrata stabilisce dove risiedono le prove quando un regolatore le chiede.
Che cos'è lo screening AML?
Lo screening antiriciclaggio (AML) confronta con i dati su sanzioni, PEP e notizie negative ogni cliente, ogni controparte e ogni pagamento che un'impresa regolamentata tratta, alla ricerca del rischio di riciclaggio e di finanziamento del terrorismo.
Lo screening si ripete per tutta la durata del conto. Una lista di sanzioni può aggiungere un nominativo da un giorno all'altro, e un trader al dettaglio a basso rischio può diventare socio d'affari di una PEP a un anno dall'onboarding.
Nell'Unione europea, il regolamento antiriciclaggio (AMLR) si applica in via diretta in tutti i 27 Stati membri dal 10 luglio 2027 , sostituendo i recepimenti nazionali che consentono allo stesso cliente di essere sottoposto a controlli diversi da un Paese all'altro.
I controlli fondamentali dello screening AML
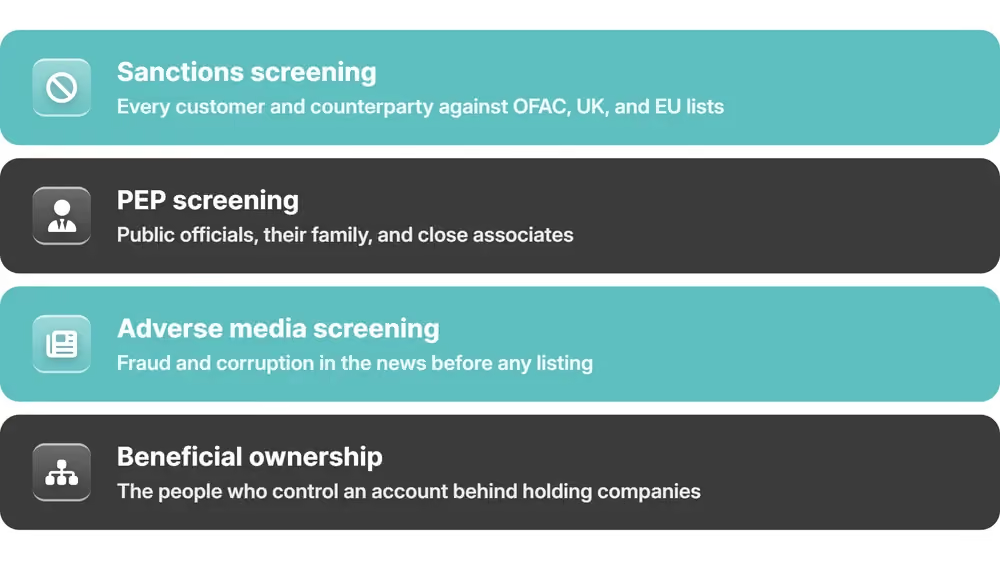
Ognuno dei quattro controlli di uno screening completo copre un rischio che gli altri tre tendono a non cogliere.
Screening delle sanzioni
Lo screening delle sanzioni confronta il nominativo di ogni cliente e di ogni controparte con liste ufficiali, come la lista SDN (Specially Designated Nationals) dell'Office of Foreign Assets Control (OFAC) e la UK Sanctions List, all'onboarding e di nuovo a ogni aggiornamento di una lista.
Solo circa due terzi delle imprese esaminate dalla FCA caricano un aggiornamento di lista entro un giorno. Nei test condotti dalla stessa autorità, i sistemi di screening intercettavano il soggetto sanzionato nel 90% degli alert quando il nome corrispondeva esattamente, ma nel 75% quando la grafia variava .
Screening PEP
Lo screening delle persone politicamente esposte (PEP) individua i clienti che esercitano o hanno esercitato di recente un'importante funzione pubblica, insieme ai familiari stretti e alle persone con cui intrattengono stretti legami, e destina il conto all'adeguata verifica rafforzata (EDD).
Un riscontro PEP richiede una diligenza proporzionata: origine dei fondi e origine del patrimonio documentate, un ciclo di revisione più breve e l'approvazione di un senior manager prima che il conto possa operare. Non è obbligatorio rifiutare il cliente. Su questi fascicoli, la FCA riscontra più spesso una diligenza eseguita ma mai registrata, e quindi nulla da esibire al riesame successivo.
Controlli su notizie negative e titolarità effettiva
Lo screening delle notizie negative (adverse media) segnala un cliente citato in fonti attendibili per frode, corruzione o aggiramento delle sanzioni. I controlli sulla titolarità effettiva individuano la persona che, dietro le holding, controlla un conto societario. Entrambi intercettano il rischio prima di una lista ufficiale.
La titolarità è il punto su cui la FCA ha visto le imprese in maggiore difficoltà. Non riuscivano a risalire ai proprietari a monte attraverso strutture a più livelli, né a collegare una controparte a un soggetto designato quando il nesso passava da un intermediario. Per un cliente societario, il controllo deve arrivare ai titolari effettivi che stanno dietro l'entità.
Il quadro normativo AML oggi
I dati degli alert sono oggi gli elementi di prova da cui parte un'autorità di vigilanza. Da febbraio 2022 la FCA ha testato in prima persona la calibrazione dello screening delle imprese, raffrontandola alle financial crime return trasmesse dalle imprese stesse, e ha pubblicato dove quella calibrazione ha fallito, fino ai titoli onorifici che facevano scendere una corrispondenza sotto la soglia di alert.
L'UE sta concentrando la stessa aspettativa in un'unica autorità di vigilanza. Il primo documento di programmazione dell'Autorità per la lotta al riciclaggio e al finanziamento del terrorismo (AMLA), pubblicato a febbraio 2026, impegna la nuova autorità a un corpus unico di norme AML e a una vigilanza convergente tra gli Stati membri entro il 2028. Per realizzarlo, l'organico passa da 120 a 432 persone.
Chi deve fare lo screening AML, e perché
Chi detiene o movimenta denaro della clientela in forza di una licenza — broker forex, exchange di criptovalute, prime broker o fintech — è un soggetto obbligato secondo la normativa antiriciclaggio del Paese che ha rilasciato l'autorizzazione. Da lì le imprese divergono, per i controlli AML che eseguono, per i rapporti su cui li applicano e per l'autorità che ne valuta l'esito.
La pressione di quell'autorità segue il ciclo del Paese nel Gruppo d'azione finanziaria internazionale (GAFI), oggi al quinto ciclo, che valuta l'efficacia nella pratica. Un Paese in attesa della visita in loco, come il Regno Unito per giugno 2027, tende a incalzare di più le proprie imprese nella fase che la precede.
Broker forex ed esposizione MiFID
Un broker forex autorizzato ai sensi della direttiva sui mercati degli strumenti finanziari (MiFID) sottopone i clienti a screening all'onboarding, secondo la normativa antiriciclaggio. Il regolamento sugli abusi di mercato (MAR) lo obbliga poi a osservare come operano e a segnalare ordini e operazioni sospetti. La categorizzazione della clientela prevista dalla MiFID II alimenta quel monitoraggio: una controparte qualificata che effettua coperture di taglio elevato e un cliente al dettaglio che negozia pochi lotti lasciano impronte diverse.
La stratificazione (layering) si presenta come trading ordinario su un fascicolo KYC per il resto pulito. Affiora solo dove la sorveglianza e lo screening leggono lo stesso fascicolo cliente.
Exchange di criptovalute e obblighi VASP
Un exchange di criptovalute è un prestatore di servizi di virtual asset (VASP) ai sensi della Raccomandazione 15 del GAFI. Oltre ai controlli che esegue un broker forex, sottopone a screening gli indirizzi dei wallet e, in base alla Travel Rule, scambia i dati dell'ordinante e del beneficiario con il VASP controparte. Nell'UE quei dati viaggiano con ogni trasferimento, per qualsiasi importo.
La normativa si è diffusa più in fretta della vigilanza. L'aggiornamento del GAFI di luglio 2026 conta 91 giurisdizioni su 109 esaminate con la normativa Travel Rule in vigore , in aumento rispetto al 73% dei rispondenti di un anno prima, mentre il 60% di quelle 91 non ha ancora adottato neppure una misura di vigilanza ai sensi della Travel Rule.
Il regime di licenza trasforma i controlli in una condizione di accesso al mercato. Dal 1° agosto 2025 Hong Kong richiede una licenza per emettere stablecoin ancorate a valuta fiat, con allegata una linea guida AML/CFT. Poche imprese la ottengono. Ad aprile 2026 il regolatore ha rilasciato due licenze su 36 domande .
Prime broker e desk istituzionali
L'esposizione di un prime broker attraversa ogni impresa della sua catena di regolamento. Controparti, depositari e fornitori di liquidità restano quindi soggetti a screening per l'intera durata di ciascun rapporto.
Qui il controllo che conta è chi possiede e chi controlla la controparte. Nei casi esaminati dalla FCA, un collegamento interno a un gruppo societario bastava a nascondere se una controparte fosse di proprietà di un soggetto designato. Le imprese valutate positivamente nella stessa analisi confrontavano l'operatività di ciascuna controparte con il modello di business dichiarato all'onboarding.
Come funziona lo screening AML
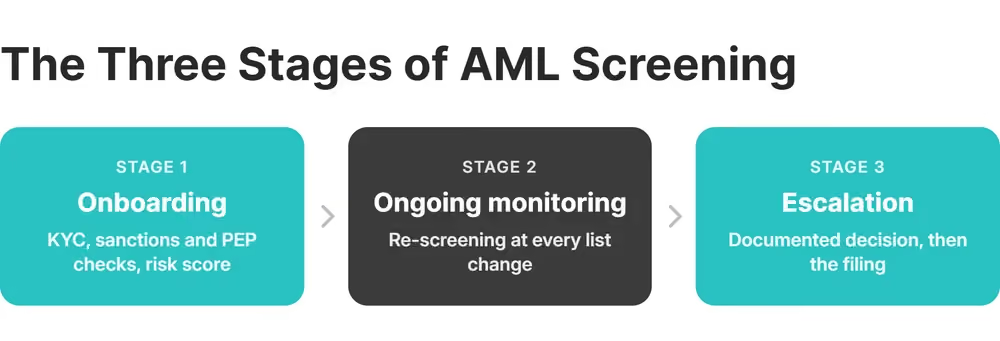
Lo screening si articola in tre fasi collegate: onboarding, monitoraggio continuo ed escalation. Le autorità di vigilanza rilevano la maggior parte dei fallimenti nel passaggio dall'una all'altra. Quando le tre fasi tengono fascicoli separati, il sistema dei pagamenti approva il prelievo che il monitoraggio aveva già segnalato.
Onboarding e adeguata verifica della clientela
Lo screening in onboarding verifica l'identità secondo le regole di know your customer (KYC), confronta il nominativo con le liste di sanzioni e con la banca dati delle PEP e assegna un punteggio di rischio prima che il conto possa operare.
Un approccio basato sul rischio stabilisce poi quanto deve essere approfondito il fascicolo. Un cliente al dettaglio di un Paese a basso rischio riceve l'adeguata verifica ordinaria della clientela (CDD), mentre un conto societario di un Paese sulla lista grigia del GAFI richiede, prima dell'apertura, l'origine dei fondi documentata e l'approvazione di una figura senior.
Le soglie che fanno scattare questi controlli sono più basse per le cripto che per qualsiasi altro settore. Ai sensi dell'AMLR dell'UE, un prestatore di servizi per le cripto-attività applica l'adeguata verifica completa a un'operazione occasionale di 1.000 euro e identifica comunque il cliente al di sotto di tale importo. Per la maggior parte delle altre istituzioni finanziarie la prima soglia è di 10.000 euro.

Monitoraggio continuo delle transazioni
Ogni modifica a una lista di sanzioni rilancia lo screening sull'intera base clienti. Il monitoraggio in tempo reale lavora nell'altra direzione: legge ogni deposito, prelievo e trade rispetto all'operatività che il cliente doveva mostrare all'onboarding.
Le relazioni della FCA sulle violazioni mostrano che cosa viene intercettato: fondi usciti entro pochi giorni dalla designazione del titolare, oppure denaro fatto transitare da wallet crypto per nascondere un legame con un soggetto designato. Entrambi affiorano solo in dati di pagamento completi e collegati al conto.
In B2CORE, depositi e prelievi di tutti i provider di pagamento passano dal servizio Payment System , che registra l'importo ricevuto e la commissione al momento del deposito.
Un login rubato fa di un conto pulito un canale per denaro altrui e affianca la sicurezza del conto al monitoraggio. L'app iOS di B2CORE invia un alert per un accesso da una località non riconosciuta, un reset della password o una modifica della 2FA .
Escalation e segnalazione di attività sospette
L'escalation trasforma un alert di monitoraggio in una decisione documentata, dentro una finestra fissa che decorre dalla rilevazione. Un exchange di criptovalute registrato negli Stati Uniti come operatore di servizi monetari (money services business) presenta la segnalazione di attività sospetta entro 30 giorni di calendario dalla rilevazione, per le operazioni di importo pari o superiore a 2.000 dollari , con altri 30 giorni solo se non riesce a identificare un sospettato.
Ai sensi del Bank Secrecy Act, come modificato dall'USA PATRIOT Act, lo stesso exchange mantiene anche un programma scritto di compliance AML, con controlli interni, un compliance officer nominato e formazione continua del personale.
Qui a fallire è raramente la rilevazione. Una banca, nell'analisi della FCA, ha visto i propri alert scattare su una persona appena designata e poi i pagamenti uscire comunque, prima che qualcuno applicasse restrizioni. L'autorità indica come causa il passaggio di consegne tra i team. Le prassi che ha giudicato solide sono quelle ordinarie:
- un termine interno per la chiusura di un alert
- una motivazione scritta su ogni alert chiuso
- un secondo revisore che campiona quelle chiusure per la qualità
Impostare regole di monitoraggio solide
Una regola di monitoraggio merita il suo posto quando intercetta rischio reale senza sommergere gli analisti di alert. Le corrispondenze vere sono abbastanza rare da far pesare la taratura quanto la regola stessa.
Nei dati della FCA, il 95% delle imprese che eseguono lo screening ricorrente della clientela non aveva trovato neppure una corrispondenza sanzionatoria vera dal 2022 . In quelle imprese, ogni alert aperto da un analista era un falso positivo.
Stringere una regola sposta quel costo, senza eliminarlo. L'alert continua a scattare, ed è il livello di servizio dell'impresa a decidere se qualcuno lo prende in carico prima che i fondi escano. Se un fornitore tara le soglie con l'apprendimento automatico, spetta comunque all'impresa spiegare quelle impostazioni. Lasciarle senza riesame, per la FCA, è una cattiva prassi.
Soglie di transazione e segnali di stratificazione
Le regole di soglia segnalano una singola operazione sopra un importo stabilito. Le regole di stratificazione intercettano lo schema costruito per restare al di sotto.
Si parte dalla regola di segnalazione a cui si è tenuti, per esempio la soglia di 2.000 dollari alla quale un money services business statunitense segnala un'operazione sospetta, e si fissano poi le soglie di rilevazione al di sotto, così che uno schema emerga prima dell'obbligo di segnalare. Tre schemi meritano ciascuno una regola propria:
- più depositi, nello stesso giorno, di importo appena inferiore alla soglia di segnalazione: è così che si presenta il frazionamento (structuring)
- una catena di trasferimenti tra conti aperti nella stessa settimana
- un deposito prelevato entro un'ora, senza alcun trade nel mezzo
Indicatori di giurisdizione ad alto rischio
Un indicatore di giurisdizione aggiunge l'esposizione Paese del cliente al punteggio della regola, prendendo come base le liste del GAFI relative alle giurisdizioni soggette a maggiore monitoraggio o a un call for action. L'esposizione Paese non si ferma al passaporto: include la residenza e la banca di provenienza dei fondi, ciascuna con un punteggio proprio.
I punteggi dei Paesi vanno assegnati in proprio. Laddove le imprese avevano acquistato rating giurisdizionali da un fornitore e non li avevano mai messi in discussione, la FCA ha rilevato una debolezza e, in alcuni casi, ha trovato quei rating incoerenti con le valutazioni dello stesso GAFI.
L'autorità di vigilanza valuta la coda dietro i vostri alert, e l'unica corrispondenza vera aspetta in quella stessa coda, insieme ai falsi positivi.
Sviluppare, acquistare o scegliere un partner per la compliance
Lo screening AML si può sviluppare internamente, acquistare come soluzione puntuale autonoma oppure adottare come parte di una piattaforma integrata. Ogni opzione colloca i dati di screening in un punto diverso e lascia una persona diversa in grado di spiegare un alert che non è scattato.
Lo sviluppo interno dà il pieno controllo delle regole e del modello dati. Il conto si ripresenta ogni anno, tra feed delle liste, test da ripetere dopo ogni modifica di una lista e sviluppatori reperibili quando un regolatore sposta una soglia. Nei test della FCA sono emersi nominativi lunghi che superavano il limite di caratteri di un sistema e fallivano in silenzio. All'impresa che ha costruito il proprio filtro tocca trovare quel bug da sé.
Uno strumento puntuale autonomo entra in funzione in pochi giorni e svolge bene lo screening, su un fascicolo che tiene separato dal CRM e dal sistema di pagamento. L'alert scatta in un sistema, il conto risiede in un secondo e il prelievo viene eseguito in un terzo.
Un partner integrato inserisce lo screening nel sistema che già apre il conto ed esegue il deposito. La governance resta dell'impresa. Quando diverse imprese hanno dovuto chiedere al fornitore perché un nominativo non avesse generato l'alert, la FCA ha qualificato quella dipendenza come cattiva prassi. Si governa un solo fascicolo, anziché tre.
Confronto a colpo d'occhio
A decidere la scelta sono cinque criteri.
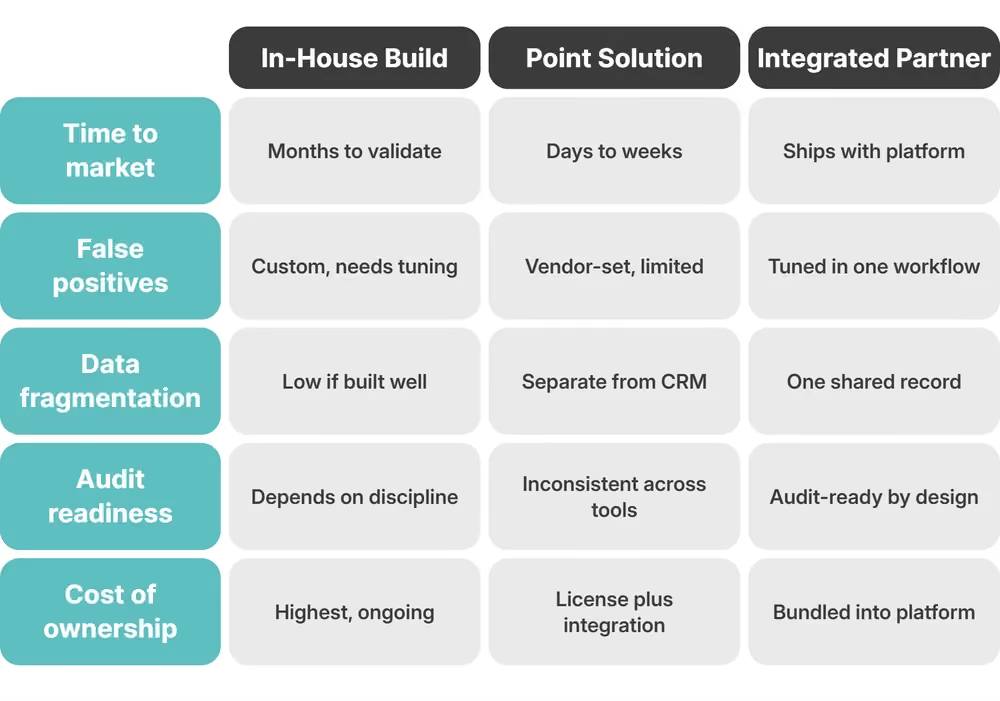
Lo sviluppo interno conviene a un'impresa con ingegneri propri, un solo prodotto e una sola giurisdizione, e smette di ripagarsi non appena i fascicoli si frammentano oltre quel perimetro.
Lo screening AML nell'ecosistema di B2BROKER
Nell'ecosistema di B2BROKER lo screening AML opera dentro B2CORE , il back office che apre il conto, conserva il fascicolo KYC ed esegue il deposito. Gli alert di screening e le prove che li sorreggono restano in quello stesso fascicolo cliente, accanto ai documenti KYC e allo storico dei pagamenti.
B2CORE comprende oltre 150 integrazioni pronte, tra cui provider di KYC e di antifrode. Tutto ciò che quei provider restituiscono resta nel fascicolo cliente. I gruppi di utenti basati sui ruoli decidono quale compliance officer vede quali clienti, e l'audit trail registra chi ha modificato che cosa e quando.
Lo stesso fascicolo alimenta il resto dello stack. La liquidità multi-asset fornisce i prezzi, B2TRADER immette l'attività di trading nel fascicolo cliente, e il partner di B2BROKER, B2BINPAY , integrato con B2CORE, copre il segmento dei pagamenti crypto, mantenendo depositi e prelievi nello stesso fascicolo di compliance.
Il servizio presenta limitazioni legali e giurisdizionali. Consulta i termini e le condizioni .
Il CRM B2CORE e i pagamenti integrati
B2CORE tiene aggiornato il fascicolo di compliance senza congelare l'operatività del cliente. La release v21 ha aggiunto la verifica dinamica dell'indirizzo per mantenere il fascicolo pronto per l'audit quando un cliente cambia indirizzo, senza sospenderne il trading. La segmentazione per giurisdizione, introdotta nella stessa release, attiva o disattiva le funzioni in base al Paese del cliente.
Sul fronte dei pagamenti, il Payment System Service consegna alle regole di monitoraggio un'unica registrazione, là dove ciascun provider ne archivierebbe altrimenti una propria.
Il back office proviene da un operatore regolamentato. B2BROKER costruisce infrastrutture di brokerage dal 2014 e detiene oltre 10 licenze regolamentari proprie: ciascuna assoggetta una sua entità agli stessi obblighi AML che gravano sui clienti. Oltre 1.000 clienti aziendali vi operano.
Qualunque strada si scelga, si parte da dove si troveranno l'alert, il fascicolo KYC e il pagamento quando un'autorità di vigilanza li chiederà, e si mappa quel punto sui propri verticali e sulle proprie giurisdizioni insieme al team di B2BROKER.
Domande frequenti sullo screening AML
Che cos'è lo screening AML e come funziona?
Mette a confronto clienti, controparti e transazioni con i dati su sanzioni, PEP e notizie negative, all'onboarding e di nuovo ogni volta che cambia una lista o il profilo del cliente. Una corrispondenza passa a una revisione documentata e, se quella revisione conferma il sospetto, a una segnalazione con una scadenza propria.
Quali controlli comprende lo screening AML?
Sanzioni, PEP, notizie negative e titolarità effettiva. I primi due confrontano i nominativi con liste ufficiali, mentre gli altri due trovano il rischio che quelle liste non hanno ancora colto, nelle notizie e dietro le strutture societarie.
Un broker dovrebbe sviluppare lo screening AML internamente o affidarsi a un partner di compliance integrato?
Conviene svilupparlo internamente se si dispone degli ingegneri per mantenere i feed delle liste e la logica di corrispondenza, per un solo prodotto e in una sola giurisdizione. Su più giurisdizioni, un partner integrato come B2CORE tiene l'intera catena in un unico fascicolo, la forma in cui un'autorità di vigilanza chiede di vederla.
Come differiscono gli obblighi di screening AML tra broker forex ed exchange di criptovalute?
Un broker forex esegue lo screening secondo la propria normativa antiriciclaggio nazionale e monitora il trading per le segnalazioni di operazioni sospette richieste dal MAR. Un exchange di criptovalute aggiunge lo screening dei wallet e lo scambio, previsto dalla Travel Rule, dei dati di ordinante e beneficiario con l'exchange controparte. Nell'UE ciò vale per qualsiasi importo.
Come dovrebbero i broker impostare regole solide di monitoraggio AML delle transazioni?
Si fissano le soglie a partire dalla regola di segnalazione applicabile, si scrivono regole di stratificazione per gli schemi che restano al di sotto e si mantengono punteggi di giurisdizione propri, ancorati alle liste del GAFI. Il tasso di falsi positivi si rivede ogni mese: è quel numero a decidere se una corrispondenza vera viene aperta in tempo.
Articoli consigliati
Iscriviti alla nostra newsletter