暗号資産取引所向けのAMLスクリーニング


AMLスクリーニングは、事業者の顧客と、その支払いを、制裁対象者および高リスク当事者を掲載したリストと照合します。免許を持つ事業者がこれを行うのは、そうした当事者の資金を自社の口座に入れないためであり、入れなかったことを証明できるようにするためです。
それを証明することのほうが、暗号資産取引所やブローカーにとっては費用がかさみます。作業は、氏名がリストと一致した瞬間に始まります。英国金融行為規制機構(FCA)が150社超の制裁管理を検証したところ、 氏名スクリーニングのアラートを1営業日以内にクローズしたのは44% にとどまり、4分の1を超える事業者は3日から5日を要していました。その日数は、新たに指定された顧客が出金するには十分でした。
本ガイドでは、4つのチェック、それを評価する監督当局、そして3つの実施方法を扱います。その中には、B2BROKERの統合バックオフィスも含まれます。
キーポイント
- 今日のスクリーニングは、制裁、重要な公的地位を有する者(PEP)、ネガティブニュース(アドバースメディア)、実質的支配者の各チェックを指します。ウォッチリストのスクリーニングだけでは、残り3つは埋まりません。
- 監督当局は、AMLプログラムを、何を捕捉したかと、アラートをどれだけ速くクローズしたかで評価します。
- 規制対応はビジネスモデルによって異なります。FXブローカーはAML法制に加えて市場濫用規則(MAR)に従い、暗号資産取引所には仮想資産サービスプロバイダー(VASP)の規則とトラベルルール(Travel Rule)が加わり、プライムブローカーはオンボーディング後も長くカウンターパーティのスクリーニングを続けます。
- オンボーディング、モニタリング、エスカレーションは一つのサイクルです。失敗が起きるのは、段階から段階への引き渡しです。
- 自社開発するか、単機能ソリューションを購入するか、統合プラットフォームを導入するかで、規制当局に求められたときに証拠がどこにあるかが決まります。
AMLスクリーニングとは
マネーロンダリング対策(AML)スクリーニングは、規制事業者が扱うすべての顧客、カウンターパーティ、支払いを、制裁・PEP・ネガティブニュースのデータと照合し、マネーロンダリングおよびテロ資金供与のリスクを探します。
スクリーニングは、口座が開いている限り繰り返します。制裁リストには一夜のうちに氏名が追加されることがあり、低リスクのリテールトレーダーが、オンボーディングから1年後にPEPの事業上のパートナーになることもあります。
EUでは、マネーロンダリング対策規則(AMLR)が 2027年7月10日から全27加盟国に直接適用され 、同じ顧客が国ごとに異なるチェックを受ける原因になっていた、各国の国内法への転換に取って代わります。
中核となるAMLスクリーニングのチェック
一通り揃えたスクリーニングでは、4つのチェックがそれぞれ、他の3つでは見落としやすいリスクをカバーします。
制裁スクリーニング
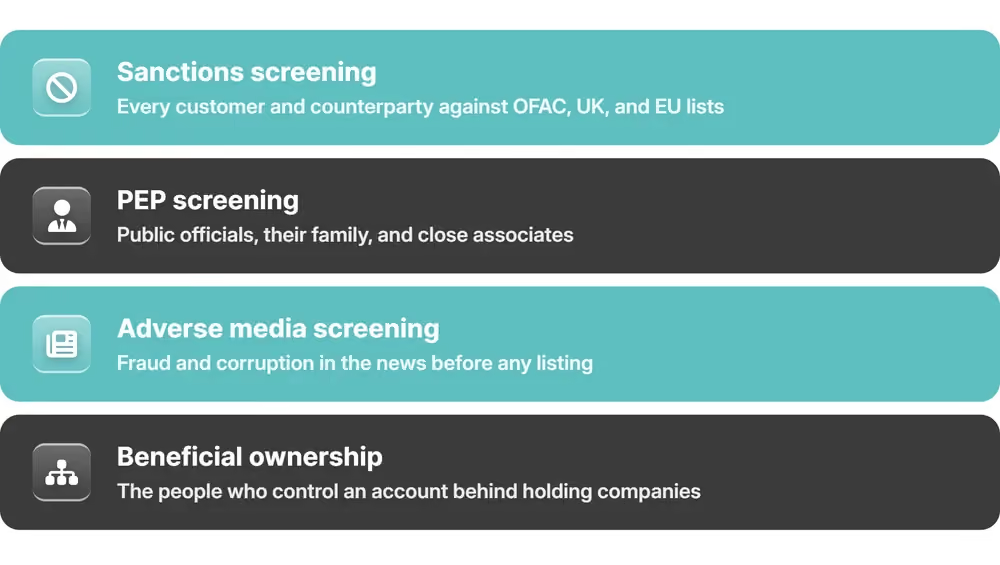
制裁スクリーニングは、オンボーディング時と、リストが変わるたびに、すべての顧客とカウンターパーティの氏名を、米国財務省外国資産管理室(OFAC)のSDNリスト(特別指定国民リスト)や英国制裁リストなどの公式リストと照合します。
FCAが検証した事業者のうち、リストの更新を1日以内にシステムへ取り込んだのは、およそ3分の2にとどまります。規制当局自身のテストでは、スクリーニングシステムが制裁対象者を捕捉した割合は、 氏名が完全に一致したアラートでは90%、綴りが異なる場合は75% でした。
PEPスクリーニング
PEPスクリーニングは、重要な公的地位に現在就いている、または最近まで就いていた顧客と、その近親者および密接な関係者を特定し、その口座を厳格な顧客管理(EDD)へ回します。
PEPに該当した場合に求められるのは、相応の調査です。資金源と資産の源泉を文書化すること、見直しの周期を短くすること、そして口座が取引を始める前に上級管理者の承認を得ることです。拒否すること自体は要件ではありません。こうした案件についてFCAが最も多く目にするのは、調査は実施されたものの記録が残っておらず、次回の検証で示せるものが何もない、という状態です。
ネガティブニュースと実質的支配者のチェック
ネガティブニュースのスクリーニングは、詐欺、汚職、制裁回避についての信頼できる報道に名前が出た顧客を検知します。実質的支配者のチェックは、持株会社の背後から法人口座を支配する人物を特定します。どちらも、公式リストに載る前のリスクを捉えます。
FCAが、事業者の苦戦が最も大きいと見たのは所有構造です。事業者は、多層的な構造を通じて上位の所有者をたどることができず、仲介者を経由する関係ではカウンターパーティと指定対象者を結び付けられませんでした。法人の顧客では、チェックが事業体の背後にいる実質的支配者まで到達する必要があります。
今日のAML規制の全体像
アラートデータは、今や監督当局が検討の出発点とする証拠です。2022年2月以降、FCAは各社が提出した金融犯罪の定期報告と突き合わせ、事業者によるスクリーニングの調整(キャリブレーション)そのものを検証し、失敗した箇所を公表してきました。敬称が原因で一致がアラートの閾値を下回った事例にまで及んでいます。
EUは、同じ監督上の期待を一つの監督当局へ集約しています。2026年2月に公表された欧州マネーロンダリング・テロ資金供与対策機構(AMLA)の最初のプログラム文書は、新機構が 単一のAML規則集と、加盟国横断で収斂した監督 を2028年までに実現することを確約しています。そのために、職員は120人から432人へ増員されます。
AMLスクリーニングが必要な事業者とその理由
顧客資金を保有または移動させる、免許を受けたFXブローカー、暗号資産取引所、プライムブローカー、フィンテックは、免許を付与した国のAML法制における義務対象事業者です。そこから先は、どのAMLチェックをどの関係に実施するか、そして結果をどの規制当局が評価するかで、事業者ごとに分かれます。
その規制当局がどこまで踏み込むかは、その国自身の金融活動作業部会(FATF)の審査サイクルに沿います。現在は第5次相互審査で、実務における有効性を評価します。英国が2027年6月の現地審査を控えているように、現地審査を前にした国は、それまでの期間に自国の事業者へより強く圧力をかける傾向があります。
FXブローカーとMiFID上の義務
金融商品市場指令(MiFID)の免許を持つFXブローカーは、AML法制に基づき、オンボーディング時に顧客をスクリーニングします。その後は市場濫用規則(MAR)に従い、顧客がどのように取引するかを監視し、疑わしい注文と取引を報告し続けます。MiFID IIの顧客分類がそのモニタリングに使われ、大口でヘッジする適格相手方と、数ロットを取引するリテール顧客とでは、残る痕跡が異なります。
レイヤリングは、KYCファイル自体に問題がなければ、通常の取引として現れます。それが浮かび上がるのは、取引監視とスクリーニングが同じ顧客記録を見ている場合に限られます。
暗号資産取引所とVASPの義務
暗号資産取引所は、FATF勧告15における仮想資産サービスプロバイダーです。FXブローカーが行うチェックに加え、ウォレットアドレスをスクリーニングし、トラベルルールの下で送金人と受取人の情報を相手方VASPと交換します。EUでは、そのデータは金額を問わず、すべての移転に伴って送られます。
法制化は、監督より速く広がっています。FATFの2026年7月の更新では、 調査対象109法域のうち91でトラベルルールの法制が施行されている と数えています。これは1年前の回答者の73%から上昇した数字です。一方、その91法域の60%は、同ルールに基づく監督上の措置をまだ一度も取っていません。
免許は、これらの管理を市場参加の条件に変えます。香港では2025年8月1日から、法定通貨参照型ステーブルコインの発行に免許が必要で、マネーロンダリング・テロ資金供与対策(AML/CFT)のガイドラインが付されています。免許を得られる事業者は多くありません。2026年4月、規制当局は 36件の申請のうち2件に免許を付与し ました。
プライムブローカーと機関投資家デスク
プライムブローカーのエクスポージャーは、決済連鎖上のすべての事業者に及びます。そのため、カウンターパーティ、カストディアン、流動性提供者は、各関係が続く限りスクリーニングの対象になります。
ここで重要なのは、カウンターパーティを誰が所有し、誰が支配しているかです。FCAの事案では、企業グループ内部のつながりがあるだけで、指定対象者がそのカウンターパーティを所有しているかどうかが隠れていました。同じ検証で評価の高かった事業者は、各カウンターパーティの活動を、オンボーディング時に申告されたビジネスモデルと突き合わせていました。
AMLスクリーニングの仕組み
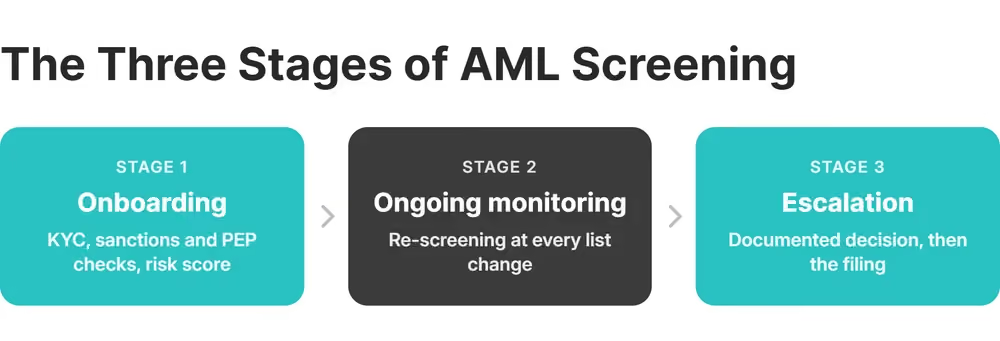
スクリーニングは、つながった3つの段階で動きます。オンボーディング、継続的モニタリング、エスカレーションです。監督当局が報告する不備の多くは、段階から段階への引き渡しにあります。3つの段階が別々の記録を持っていると、決済システムは、モニタリングがすでに検知した出金を承認してしまいます。
オンボーディングと顧客管理(CDD)
オンボーディング時のスクリーニングでは、本人確認(KYC)の規則に沿って身元を確認し、氏名を制裁リストおよびPEPデータベースと照合し、口座が取引できるようになる前にリスクスコアを付けます。
どこまで記録を厚くするかは、その後のリスクベース・アプローチが決めます。低リスク国のリテール顧客には標準的な顧客管理(CDD)を適用し、FATFのグレーリスト(監視強化対象の法域)に載る国の法人口座は、開設前に資金源の文書化と上級管理者の承認が必要です。
これらのチェックを発動する閾値は、暗号資産では他のどの業態よりも低く置かれています。EUのAMLRの下で、暗号資産サービス提供者は 1,000ユーロの臨時取引 に完全な顧客管理を適用し、それ未満の金額でも顧客を特定します。他のほとんどの金融機関では、最初の閾値は10,000ユーロです。

継続的な取引モニタリング
制裁リストが変わるたびに、顧客全体を再スクリーニングします。リアルタイムのモニタリングは逆方向から働き、入金、出金、取引のそれぞれを、オンボーディング時に想定されていた活動と照合します。
FCAの違反報告が示しているのは、名義人が指定されてから数日以内に資金が移された事例と、指定対象者とのつながりを隠すために暗号資産ウォレット経由で資金が送られた事例です。どちらも、口座に紐づいた漏れのない決済データがあって初めて浮かびます。
B2COREでは、決済プロバイダーをまたぐ入金と出金が、単一の 決済システムサービス(Payment System Service) を通り、入金時点で受取金額と手数料を記録します。
盗まれたログイン情報は、問題のなかった口座を他人の資金の通り道に変えるため、口座のセキュリティはモニタリングと並べて扱う必要があります。B2COREのiOSアプリは、 認識されない場所からのログイン、パスワードの再設定、2FAの変更 をアラートで通知します。
エスカレーションと疑わしい活動の報告
エスカレーションは、モニタリングのアラートを、検知から起算する一定の期限内に、文書化された判断へ変えます。米国でマネー・サービス・ビジネス(MSB)として登録された暗号資産取引所は、疑わしい活動報告(SAR)を 2,000米ドル以上の取引について、検知から30暦日以内に 提出します。容疑者を特定できない場合に限り、さらに30日が認められます。
米国愛国者法(USA PATRIOT Act)によって改正された銀行秘密法(Bank Secrecy Act)の下で、同じ取引所は、内部統制、指名されたコンプライアンス責任者、継続的な従業員研修を含む、文書化されたAMLコンプライアンス・プログラムを維持します。
ここで失敗しやすいのは、検知そのものではありません。FCAの検証に含まれたある銀行では、新たに指定された個人に対してアラートは発報したものの、誰かが制限をかける前に支払いが実行されてしまいました。規制当局は、原因をチーム間の引き渡しだと指摘しています。高く評価した実務は、次のような当たり前のものです。
- アラートをクローズするまでの社内期限
- クローズしたすべてのアラートに付ける、書面の判断理由
- それらのクローズを品質確認のため抜き取る、第二の確認者
堅牢なモニタリングルールの設定
モニタリングルールが意味を持つのは、アナリストをアラートの山に埋もれさせず、本当のリスクを捉えるときです。真の一致はそれほどまれなため、調整はルールそのものと同じ重みを持ちます。
FCAのデータでは、 顧客スクリーニングを繰り返し実施する事業者の95%は、2022年以降、真の制裁一致を一件も見つけていません 。そうした事業者では、アナリストが開いたアラートはすべて偽陽性でした。
ルールを厳しくしても、コストはなくならず、かかる場所が移るだけです。アラートは引き続き発報し、資金が流出する前に誰かがそのアラートへたどり着けるかどうかは、事業者自身のサービスレベルが決めます。ベンダーが機械学習で閾値を調整している場合でも、その設定を説明する責任は事業者にあります。FCAの所見は、設定を見直さないままにすることを不適切な実務としています。
取引の閾値とレイヤリングの兆候
閾値のルールは、設定金額を超える単一の取引を検知します。レイヤリングのルールは、その金額を下回るよう組まれたパターンを捉えます。
起点にするのは、自社が従う届出ルールです。例えば、米国のマネー・サービス・ビジネスが疑わしい取引を報告する下限の2,000米ドルです。そのうえで検知の閾値をそれより下に置き、届出義務が生じる前にパターンが浮かぶようにします。次の3つのパターンには、それぞれ専用のルールが必要です。
- 1日のうちに、報告閾値のすぐ下の金額で複数回入金されること。これがストラクチャリングの典型です
- 同じ週に開設された口座をまたいで連鎖する送金
- 間に取引がなく、入金から1時間以内に出金されること
高リスク法域のフラグ
法域フラグは、顧客の国への関与をルールのスコアに加えます。基準は、FATFが監視強化の対象とする法域、または行動要請の対象とする法域のリストです。国への関与はパスポート上の国籍にとどまらず、居住地と入金元の銀行に及び、それぞれが独自のスコアを持ちます。
国のスコアは、自社で付けてください。事業者がベンダーから法域のレーティングを購入し、一度も検証しなかった場合、FCAは弱点として指摘し、一部ではそのレーティングがFATF自身の評価と一致しないことを見いだしています。
監督当局が評価するのは、アラートが並ぶ処理待ちの列です。一件の真の一致は、偽陽性と同じ列で待っています。
コンプライアンスは自社開発か、購入か、パートナーか
AMLスクリーニングのツールは、自社で開発することも、独立した単機能ソリューションを購入することも、統合プラットフォームの一部として導入することもできます。どの選択も、スクリーニングデータを置く場所が異なり、検知漏れを説明できる人も異なります。
自社開発であれば、ルールとデータモデルを完全にコントロールできます。費用は毎年、リスト配信、リストが変わるたびに行う再テスト、規制当局が閾値を動かしたときに呼び出す開発者として発生します。FCAのテストでは、システムの文字数上限を超えた長い氏名が、通知なく処理に失敗していました。フィルタを自社で組んだ事業者は、その不具合を自ら見つけることになります。
独立した単機能ソリューションは数日で導入でき、スクリーニング自体はうまくこなします。ただし記録は、CRMとも決済システムとも別に保持されます。アラートは一つのシステムで発報し、口座は二つ目のシステムにあり、出金は三つ目のシステムで実行されます。
統合型パートナーは、すでに口座を開き入金を処理しているシステムの中にスクリーニングを置きます。ガバナンスの責任は、引き続き自社にあります。複数の事業者が、なぜある氏名でアラートが出なかったのかをベンダーに尋ねなければならなかったとき、FCAはその依存を不適切な実務と呼びました。ガバナンスの対象は、3つの記録ではなく1つです。
一覧で見る比較
選択を決める基準は、5つです。
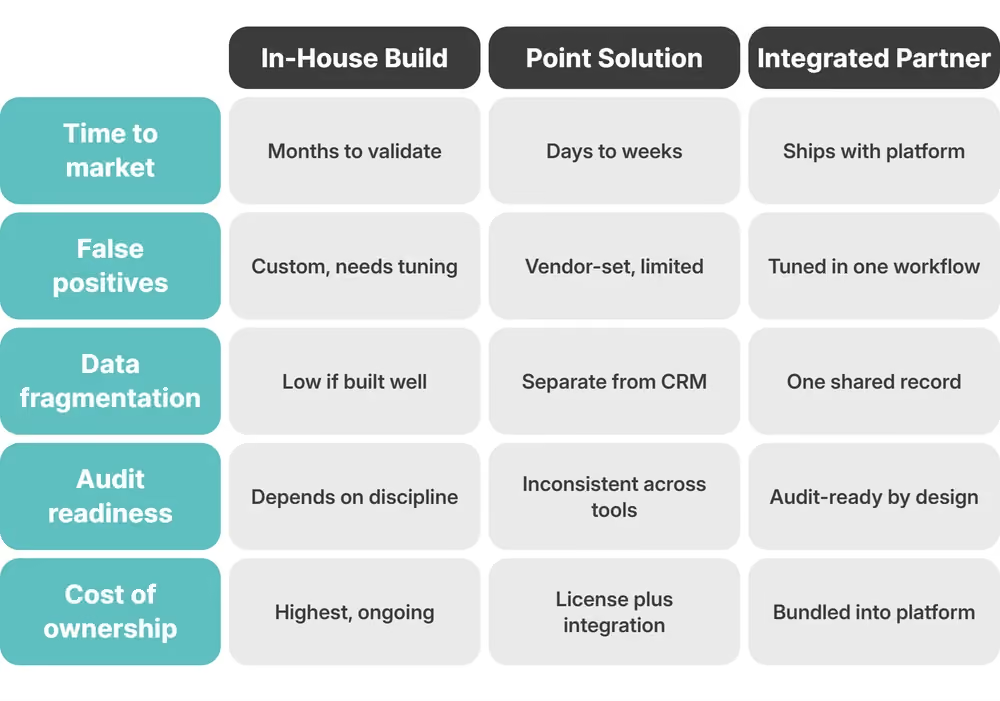
自社開発が向くのは、自前のエンジニアがおり、プロダクトが一つ、法域も一つという事業者です。記録がその範囲を超えて分断された時点で、元は取れなくなります。
B2BROKERのエコシステムにおけるAMLスクリーニング
B2BROKERのエコシステムでは、AMLスクリーニングは B2CORE の内部で動きます。B2COREは、口座を開き、KYCファイルを保持し、入金を処理するバックオフィスです。スクリーニングのアラートと、その根拠となる証拠は、KYC書類および決済履歴と並んで、同じ顧客ファイルに残ります。
B2COREには150件超の連携が用意されており、KYCプロバイダーと不正対策プロバイダーも含まれます。それらのプロバイダーが返す結果は、顧客記録に残ります。役割ベースのユーザーグループが、どのコンプライアンス担当者がどの顧客を見るかを決め、監査証跡が誰が何をいつ変更したかを記録します。
同じ記録が、基盤の他の機能も支えます。 マルチアセット流動性 が価格を供給し、 B2TRADER が取引活動を顧客記録へ送り、B2BROKERのパートナーである B2BINPAY はB2COREと連携して暗号資産の決済部分を担い、入金と出金を同じコンプライアンス記録の中に保ちます。
サービスには、法令上および法域上の制限があります。 利用規約はこちら 。
B2COREのCRMと統合決済
B2COREは、顧客の口座を止めることなく、コンプライアンス記録を最新に保ちます。v21のリリースでは 動的住所確認(dynamic address verification) が加わり、顧客が転居しても取引を止めずに、記録を監査に出せる状態に保てます。同じリリースの法域別セグメンテーションは、顧客の国に応じて機能をオンまたはオフに切り替えます。
決済の側では、決済システムサービスが、各プロバイダーが別々に記録を残す代わりに、モニタリングルールへ単一の決済記録を渡します。
このバックオフィスの提供元は、規制を受ける事業者です。B2BROKERは2014年からブローカー向けインフラを構築しており、自社で10を超える規制免許を保有しています。各免許は、B2BROKERの各法人を、顧客が負うのと同じAML義務の下に置きます。1,000社超の法人顧客が、この基盤の上で事業を運営しています。
どの道を選ぶ場合も、監督当局が求めたときにアラート、KYCファイル、決済がどこにあるかを起点にしてください。そしてB2BROKERのチームとともに、それを自社の事業領域と法域に突き合わせて整理してください。
AMLスクリーニングに関するよくある質問
AMLスクリーニングとは何ですか。どのように機能しますか。
オンボーディング時、そしてリストまたは顧客のプロファイルが変わるたびに、顧客、カウンターパーティ、取引を制裁・PEP・ネガティブニュースのデータと照合します。一致は文書化された審査に進み、その審査で疑いが確認された場合は、それぞれに期限のある届出へ進みます。
AMLスクリーニングには、どのチェックが含まれますか。
制裁、PEP、ネガティブニュース、実質的支配者です。最初の2つは氏名を公式リストと照合し、残りの2つは、報道の中と法人構造の背後で、それらのリストがまだ捉えていないリスクを見つけます。
ブローカーはAMLスクリーニングを自社開発すべきですか。それとも統合型のコンプライアンス・パートナーを使うべきですか。
一つの法域で一つのプロダクトについて、リスト配信と照合ロジックを維持できるエンジニアがいるなら、自社開発が選択肢です。複数の法域にまたがる場合は、B2COREのような統合型パートナーが、一連の流れを一つの記録にまとめます。監督当局が提示を求めるのも、その形です。
FXブローカーと暗号資産取引所で、AMLスクリーニングの義務はどう違いますか。
FXブローカーは自国のAML法制に基づいてスクリーニングし、MARが求める疑わしい取引の報告に向けて取引を監視します。暗号資産取引所には、ウォレットのスクリーニングと、相手方の取引所との間で送金人・受取人のデータを交換するトラベルルールが加わります。EUでは、金額を問わず適用されます。
ブローカーは、堅牢なAMLの取引モニタリングルールをどのように設定すべきですか。
自社に適用される届出ルールから閾値を置き、その下に収まるパターン向けにレイヤリングのルールを書き、FATFのリストに照らして自社の法域スコアを維持してください。偽陽性率は毎月見直してください。その数値が、真の一致を時間内に開けられるかどうかを決めます。
おすすめの記事
ニュースレターを購読する