AML-проверки для криптобирж


AML-проверка сверяет клиентов компании и их платежи со списками подсанкционных лиц и сторон с высоким уровнем риска. Лицензированная компания проводит её, чтобы не допускать средства таких лиц на свои счета и иметь возможность это доказать.
Для криптобиржи или брокера именно доказательство становится самой затратной частью: работа начинается, как только имя совпадает со записью в списке. Когда британский регулятор FCA проверил санкционный контроль более чем в 150 компаниях, лишь 44% закрывали уведомление о совпадении имени в течение одного рабочего дня , а более четверти тратили от трёх до пяти дней. За это время клиент, только что попавший под санкции, успеет вывести средства.
В этом материале рассмотрим четыре вида проверок, требования надзорных органов и три способа организовать процесс, в том числе через интегрированный бэк-офис B2BROKER.
Ключевые выводы
- Современная проверка охватывает санкции, политически значимых лиц (PEP), негативные публикации и бенефициарных владельцев. Сверка только со списками наблюдения оставляет три из этих направлений без контроля.
- Регуляторы оценивают программу ПОД/ФТ по тому, какие риски она выявила и как быстро были закрыты уведомления.
- Требования зависят от бизнес-модели: форекс-брокер соблюдает правила ПОД/ФТ и Регламент о злоупотреблениях на рынке (MAR), криптобиржа — дополнительно требования к VASP и Travel Rule, а прайм-брокер проверяет контрагентов на протяжении всего сотрудничества.
- Подключение клиента, непрерывный мониторинг и эскалация образуют единый цикл. Чаще всего ошибки возникают при передаче информации между этапами.
- Выбор между собственной системой, отдельным инструментом и интегрированной платформой определяет, где будут храниться доказательства, когда их запросит регулятор.
Что такое AML-проверка?
Проверка в рамках противодействия отмыванию денег (AML) сопоставляет каждого клиента, контрагента и платёж регулируемой компании с санкционными списками, данными о политически значимых лицах и негативными публикациями, чтобы выявить риск отмывания денег и финансирования терроризма.
Проверка повторяется всё время, пока счёт открыт. Новое имя может появиться в санкционном списке за ночь, а розничный трейдер с низким уровнем риска через год после регистрации стать деловым партнёром политически значимого лица.
В ЕС Регламент о противодействии отмыванию денег начнёт напрямую применяться во всех 27 государствах-членах с 10 июля 2027 года . Он заменит национальные правила, из-за которых одного и того же клиента проверяли по-разному в разных странах.
Основные виды AML-проверок
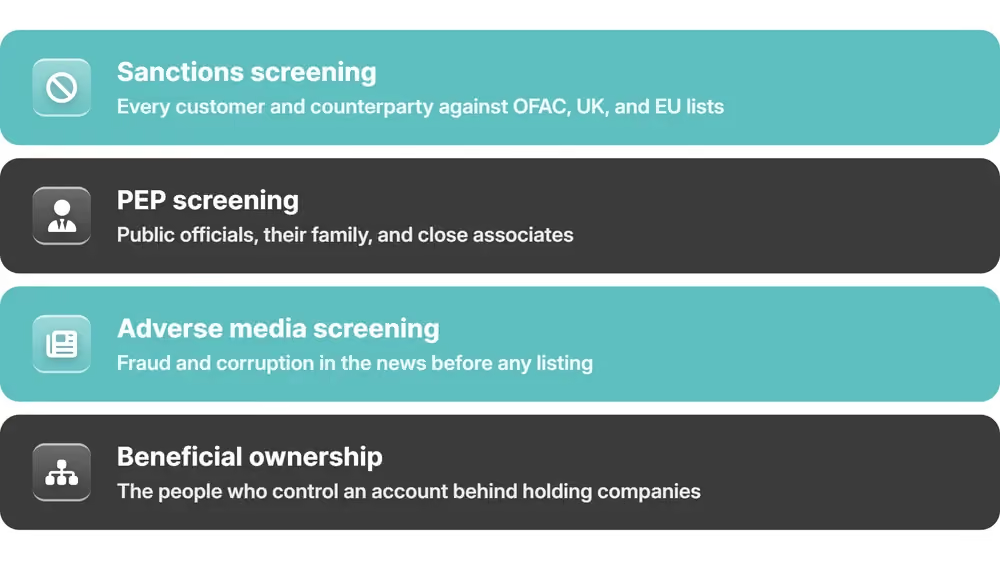
Каждая из четырёх проверок в полной системе выявляет риск, который остальные три могут пропустить.
Проверка по санкционным спискам
При подключении, а затем при каждом изменении списка санкционная проверка сравнивает имена клиентов и контрагентов с официальными источниками, например списком SDN американского OFAC и санкционным списком Великобритании.
Лишь около двух третей проверенных FCA компаний загружают обновление списков в течение суток. Во время тестирования регулятором системы обнаруживали подсанкционное лицо в 90% случаев при точном совпадении имени и лишь в 75% — при другом написании .
Проверка политически значимых лиц
Проверка PEP выявляет клиентов, занимающих или недавно занимавших значимые государственные должности, а также их ближайших родственников и близких партнёров. Такие счета направляются на усиленную проверку (EDD).
Совпадение с PEP требует соразмерной проверки: документально подтвердить происхождение средств и благосостояния, чаще пересматривать данные и получить согласование старшего руководителя до начала торговли. Автоматически отказывать клиенту не требуется. В таких делах FCA чаще всего находила проверки, которые действительно провели, но не задокументировали, поэтому при следующем пересмотре не было никаких подтверждений.
Проверка негативных публикаций и бенефициарных владельцев
Проверка негативных публикаций отмечает клиентов, упомянутых в заслуживающих доверия материалах о мошенничестве, коррупции или обходе санкций. Проверка бенефициарных владельцев выявляет человека, контролирующего корпоративный счёт через цепочку холдинговых компаний. Оба метода обнаруживают риск раньше, чем он попадёт в официальный список.
Именно с установлением структуры собственности, по данным FCA, у компаний возникало больше всего трудностей. Они не могли проследить владельцев через многоуровневые структуры или связать контрагента с подсанкционным лицом, если между ними был посредник. Проверка корпоративного клиента должна доходить до конечных бенефициаров.
Актуальная регуляторная среда ПОД/ФТ
Данные об уведомлениях стали основным доказательством для надзорного органа. С февраля 2022 года FCA самостоятельно проверяет настройку систем скрининга компаний, сопоставляет её с их отчётами о финансовых преступлениях и публикует обнаруженные сбои — вплоть до обращения перед именем, из-за которого совпадение не достигло порога уведомления.
В ЕС это требование постепенно передают единому надзорному органу. В первом программном документе AMLA, опубликованном в феврале 2026 года, ведомство обязалось к 2028 году создать единый свод правил ПОД/ФТ и согласованный надзор в государствах-членах . Для этого штат увеличивается со 120 до 432 сотрудников.
Кому и зачем нужны AML-проверки
Лицензированный форекс-брокер, криптобиржа, прайм-брокер или финтех-компания, которая хранит или переводит деньги клиентов, обязана соблюдать законодательство ПОД/ФТ страны, выдавшей лицензию. Дальше требования различаются: какие проверки проводить, какие отношения охватывать и какой регулятор оценивает результат.
Строгость надзора зависит и от цикла оценки страны Группой разработки финансовых мер борьбы с отмыванием денег (FATF). Сейчас идёт пятый раунд, в котором оценивается эффективность мер на практике. Страна, ожидающая выездную проверку, как Великобритания в июне 2027 года, обычно усиливает давление на компании перед визитом.
Форекс-брокеры и требования MiFID
Форекс-брокер с лицензией MiFID проверяет клиентов при подключении согласно правилам ПОД/ФТ. Затем Регламент о злоупотреблениях на рынке требует следить за их торговлей и сообщать о подозрительных заявках и сделках. Категоризация клиентов по MiFID II помогает такому мониторингу: крупные хеджирующие сделки приемлемого контрагента и несколько лотов розничного клиента создают разные сигналы.
Многоступенчатое сокрытие происхождения средств может выглядеть как обычная торговля при безупречном досье KYC. Обнаружить его удаётся, только если торговый мониторинг и AML-проверка используют одну запись о клиенте.
Криптобиржи и обязанности VASP
Криптобиржа считается поставщиком услуг в сфере виртуальных активов согласно Рекомендации 15 FATF. Помимо проверок, которые проводит форекс-брокер, она сверяет адреса кошельков и по правилу Travel Rule обменивается сведениями об отправителе и получателе с VASP-контрагентом. В ЕС такие данные сопровождают каждый перевод независимо от суммы.
Законодательство распространяется быстрее, чем надзор. По данным обновления FATF за июль 2026 года, правила Travel Rule действуют в 91 из 109 опрошенных юрисдикций — годом ранее их ввели 73% респондентов. При этом 60% из этих 91 юрисдикции ещё не предприняли ни одного надзорного действия по этим правилам.
Лицензия превращает средства контроля в условие доступа к рынку. С 1 августа 2025 года Гонконг требует лицензии на выпуск стейблкоинов с привязкой к фиатной валюте; к ней прилагаются правила ПОД/ФТ. Получают разрешение немногие: в апреле 2026 года регулятор выдал две лицензии по итогам 36 заявок .
Прайм-брокеры и институциональные подразделения
Риски прайм-брокера охватывают каждую компанию в цепочке расчётов. Поэтому контрагентов, кастодианов и поставщиков ликвидности нужно проверять всё время сотрудничества.
Главное здесь — установить, кому принадлежит контрагент и кто его контролирует. В практике FCA связь внутри группы компаний могла скрыть, что контрагент принадлежит подсанкционному лицу. Компании, получившие хорошую оценку в том же обзоре, сопоставляли операции каждого контрагента с бизнес-моделью, заявленной при подключении.
Как работает AML-проверка
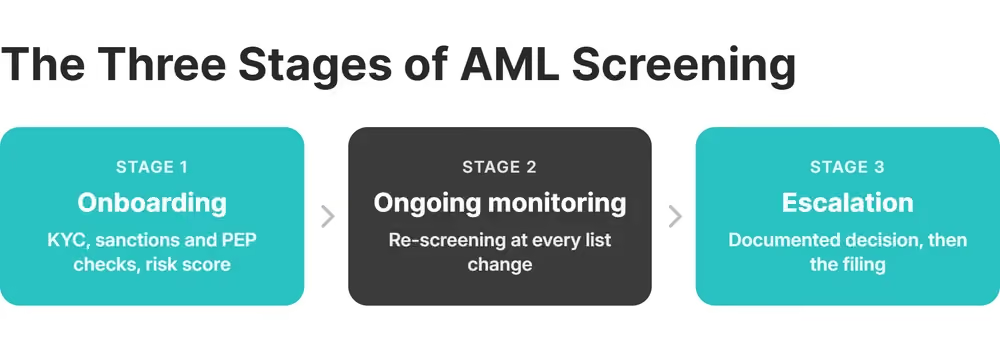
Проверка состоит из трёх связанных этапов: подключения клиента, непрерывного мониторинга и эскалации. По данным регуляторов, большинство ошибок возникает при передаче данных между ними. Когда у каждого этапа отдельные записи, платёжная система может одобрить вывод, уже отмеченный мониторингом как подозрительный.
Подключение клиента и проверка его данных
При подключении компания устанавливает личность по правилам KYC, сверяет имя с санкционными списками и базой PEP и присваивает оценку риска до допуска к торговле.
Затем подход, основанный на риске, определяет глубину проверки. Розничный клиент из страны с низким риском проходит стандартную проверку (CDD), а для корпоративного счёта из страны «серого списка» FATF до открытия потребуются документы о происхождении средств и согласование руководителя.
Пороговые суммы для криптоактивов ниже, чем в других секторах. Согласно регламенту ЕС AMLR, поставщик услуг в сфере криптоактивов проводит полную проверку при разовой операции на 1 000 евро , а при меньшей сумме всё равно устанавливает личность клиента. Для большинства других финансовых организаций первый порог составляет 10 000 евро.

Непрерывный мониторинг транзакций
После каждого обновления санкционного списка компания повторно проверяет всю клиентскую базу. Мониторинг в реальном времени действует с другой стороны: сравнивает каждый депозит, вывод и сделку с профилем активности, ожидаемым от клиента при подключении.
Отчёты FCA о нарушениях показывают, что позволяет обнаружить такой подход: средства, выведенные в течение нескольких дней после включения владельца в санкционный список, или деньги, проведённые через криптокошельки для сокрытия связи с подсанкционным лицом. Оба случая выявляются только при наличии полных платёжных данных, связанных со счётом.
В B2CORE депозиты и выводы через разных платёжных провайдеров проходят через единую Payment System Service , которая фиксирует полученную сумму и комиссию в момент внесения депозита.
Украденный доступ превращает обычный счёт в канал для чужих денег, поэтому безопасность аккаунта связана с мониторингом. Приложение B2CORE для iOS отправляет уведомление о входе из незнакомого места, сбросе пароля или изменении двухфакторной аутентификации .
Эскалация и сообщение о подозрительной деятельности
При эскалации уведомление мониторинга превращается в документированное решение в установленный срок, который отсчитывается с момента обнаружения. Криптобиржа, зарегистрированная в США как компания по оказанию денежных услуг, подаёт сообщение о подозрительной деятельности в течение 30 календарных дней после обнаружения операции на сумму от 2 000 долларов . Дополнительные 30 дней разрешены только тогда, когда невозможно установить подозреваемого.
Согласно Закону о банковской тайне США с поправками, внесёнными USA PATRIOT Act, такая биржа также должна поддерживать письменную программу соблюдения требований ПОД/ФТ с внутренними процедурами контроля, назначенным ответственным сотрудником и регулярным обучением персонала.
Проблема редко состоит в обнаружении. В одном из банков, изученных FCA, система выдала уведомления о лице, только что попавшем под санкции, но платежи всё равно прошли до введения ограничений. Причиной регулятор назвал сбой при передаче задачи между командами. Положительно оценённые процедуры были простыми:
- внутренний срок закрытия уведомления
- письменное обоснование каждого закрытого уведомления
- выборочная проверка качества закрытых случаев вторым специалистом
Как настроить надёжные правила мониторинга
Правило мониторинга полезно, если выявляет реальный риск и не заваливает аналитиков уведомлениями. Подлинные совпадения настолько редки, что настройка правил важна не меньше, чем сами правила.
По данным FCA, 95% компаний, которые регулярно повторно проверяют клиентов, с 2022 года не обнаружили ни одного настоящего совпадения с санкционным списком . Для них каждое рассмотренное аналитиком уведомление оказалось ложным срабатыванием.
Ужесточение правила меняет цену проверки, но не устраняет её. Уведомление всё равно поступает, а внутренний норматив компании определяет, успеет ли кто-то рассмотреть его до вывода средств. Даже когда поставщик настраивает пороги с помощью машинного обучения, объяснять параметры должна сама компания. FCA считает плохой практикой оставлять их без пересмотра.
Пороговые суммы транзакций и признаки многоступенчатых переводов
Правило порога отмечает отдельную операцию выше заданной суммы. Правило многоступенчатого сокрытия средств выявляет схему, специально построенную так, чтобы оставаться ниже порога.
Начните с применимого к вам правила отчётности, например порога 2 000 долларов, при котором американская компания по оказанию денежных услуг сообщает о подозрительной операции. Затем установите пороги обнаружения ниже него, чтобы схема проявилась до возникновения обязанности подать сообщение. Для трёх типичных схем нужны отдельные правила:
- несколько депозитов за день, каждый чуть ниже порога отчётности, — признак дробления операций
- цепочка переводов между счетами, открытыми на одной неделе
- депозит, выведенный в течение часа без промежуточной сделки
Признаки юрисдикций с высоким риском
Юрисдикционный признак добавляет к оценке правила риск страны, связанной с клиентом. За основу берутся списки FATF стран под усиленным мониторингом или требующих принятия мер. Учитывайте не только гражданство по паспорту, но и страну проживания и банк, из которого поступают средства, присваивая каждому фактору собственную оценку.
Оценивайте страны самостоятельно. Когда компании покупали рейтинги юрисдикций у поставщика и не проверяли их, FCA считала это слабым местом. В некоторых случаях оценки расходились даже с выводами самой FATF.
Регулятор оценивает очередь уведомлений: единственное настоящее совпадение ждёт рассмотрения рядом с ложными срабатываниями.
Разрабатывать, покупать или привлечь партнёра для комплаенса
Систему AML-проверок можно разработать самостоятельно, купить как отдельный инструмент или использовать в составе интегрированной платформы. В каждом случае данные хранятся в другом месте, а за объяснение пропущенного уведомления отвечает другой человек.
Собственная разработка даёт полный контроль над правилами и моделью данных. Но каждый год придётся оплачивать потоки обновлений списков, повторные тесты после каждого изменения и дежурство разработчиков при пересмотре регулятором порогов. Тестирование FCA обнаружило, что длинные имена превышали ограничение системы по числу символов и незаметно выпадали из проверки. Компания, создавшая собственный фильтр, должна найти такую ошибку сама.
Отдельный инструмент можно внедрить за несколько дней; он хорошо проверяет имена, но хранит результаты отдельно от CRM и платёжной системы. Уведомление появляется в одной системе, счёт находится во второй, а вывод проходит через третью.
Интегрированный партнёр размещает проверку внутри системы, которая уже открывает счёт и обрабатывает депозит. Ответственность за контроль всё равно остаётся у компании. Когда несколько фирм вынуждены были спрашивать поставщика, почему система не заметила имя, FCA назвала такую зависимость плохой практикой. Здесь нужно контролировать одну запись вместо трёх.
Краткое сравнение
Выбор определяется пятью критериями.
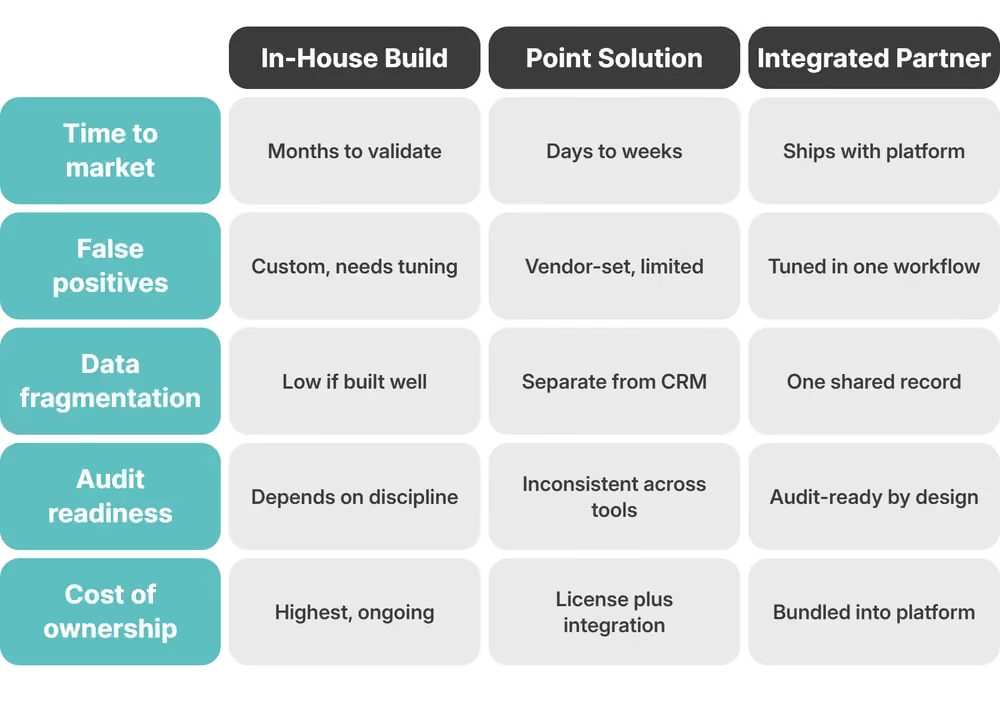
Собственная система подходит компании со своими инженерами, одним продуктом и одной юрисдикцией. Как только записи начинают дробиться между направлениями, она перестаёт окупаться.
AML-проверки в экосистеме B2BROKER
В экосистеме B2BROKER AML-проверки выполняются в B2CORE — бэк-офисе, который открывает счёт, хранит документы KYC и обрабатывает депозит. Уведомления и подтверждающие данные остаются в том же клиентском досье рядом с документами KYC и историей платежей.
B2CORE предлагает более 150 готовых интеграций, включая провайдеров KYC и защиты от мошенничества. Полученные от них результаты сохраняются в записи о клиенте. Группы пользователей с ролевым доступом определяют, каких клиентов видит каждый специалист по комплаенсу, а журнал фиксирует, кто, что и когда изменил.
Та же запись используется остальными компонентами экосистемы. Мультиактивная ликвидность обеспечивает цены, B2TRADER передаёт сведения о торговой активности в клиентское досье, а партнёр B2BROKER — B2BINPAY , интегрированный с B2CORE, обрабатывает криптоплатежи. Поэтому депозиты и выводы остаются в единой записи для комплаенса.
Услуга имеет юридические и территориальные ограничения. Ознакомьтесь с условиями здесь .
CRM B2CORE и интегрированные платежи
B2CORE поддерживает актуальность данных для комплаенса, не останавливая работу клиента. В версии v21 появилась динамическая проверка адреса : при переезде клиента запись остаётся готовой к аудиту без приостановки торговли. Добавленная в той же версии сегментация по юрисдикциям включает и отключает функции в зависимости от страны клиента.
Со стороны платежей Payment System Service предоставляет правилам мониторинга единую запись о платеже вместо отдельных записей каждого провайдера.
Бэк-офис поставляет регулируемая компания. B2BROKER создаёт брокерскую инфраструктуру с 2014 года и имеет более 10 собственных регуляторных лицензий. Это означает, что её юридические лица несут те же обязанности по ПОД/ФТ, что и клиенты. Инфраструктурой пользуются более 1 000 корпоративных клиентов.
Какой бы вариант вы ни выбрали, начните с определения, где будут храниться уведомление, документы KYC и платёж, когда их запросит регулятор. Затем вместе с командой B2BROKER сопоставьте эту схему с вашими направлениями бизнеса и юрисдикциями.
Часто задаваемые вопросы об AML-проверках
Что такое AML-проверка и как она работает?
При подключении и при изменении списков или профиля клиента она сверяет клиентов, контрагентов и операции с санкционными данными, данными PEP и негативными публикациями. Совпадение направляют на документированное рассмотрение, а при подтверждении подозрения подают сообщение в установленный срок.
Какие проверки входят в AML-скрининг?
Проверка санкций, политически значимых лиц (PEP), негативных публикаций и бенефициарных владельцев. Первые две сопоставляют имена с официальными списками, а другие выявляют риски, ещё не попавшие в списки, — в публикациях и корпоративных структурах.
Стоит ли брокеру разрабатывать AML-систему самостоятельно или выбрать интегрированного партнёра?
Разрабатывайте её самостоятельно, если у вас есть инженеры для сопровождения потоков списков и алгоритмов сопоставления для одного продукта в одной юрисдикции. Для нескольких юрисдикций интегрированный партнёр, например B2CORE, хранит всю цепочку в одной записи, которую регулятор и запрашивает.
Чем отличаются обязанности форекс-брокера и криптобиржи по AML-проверкам?
Форекс-брокер проверяет клиентов по национальному законодательству ПОД/ФТ и отслеживает торговлю для сообщений о подозрительных операциях согласно MAR. Криптобиржа дополнительно проверяет кошельки и передаёт данные об отправителе и получателе бирже-контрагенту по правилу Travel Rule. В ЕС правило действует независимо от суммы.
Как брокеру настроить надёжные правила мониторинга AML-транзакций?
Определите пороги на основе применимых правил отчётности, добавьте правила для схем дробления и многоступенчатых переводов ниже этих порогов и самостоятельно оценивайте юрисдикции по спискам FATF. Ежемесячно проверяйте долю ложных срабатываний: от неё зависит, успеет ли специалист рассмотреть настоящее совпадение.
Рекомендуемые статьи
Подпишитесь на нашу рассылку



